Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Servizi di cybersecurity, VAPT, SOC, Cloud Security, GRC, protezione del brand
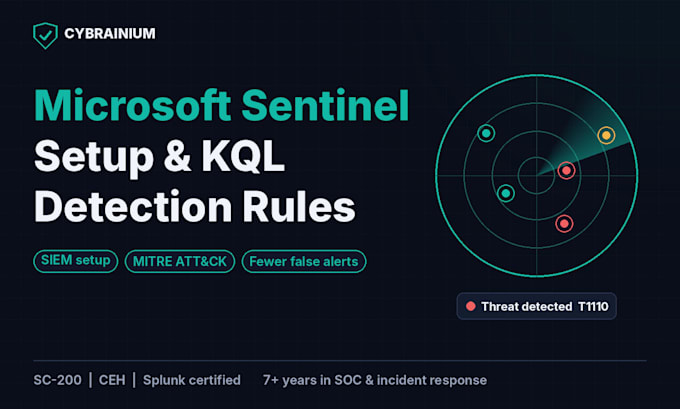
Il tuo Microsoft Sentinel sta inondando il tuo team di alert falsi o sta mancando attacchi reali? Configuriamo e mettiamo a punto Sentinel affinché il SOC veda solo ciò che conta.
Cosa ottieni:
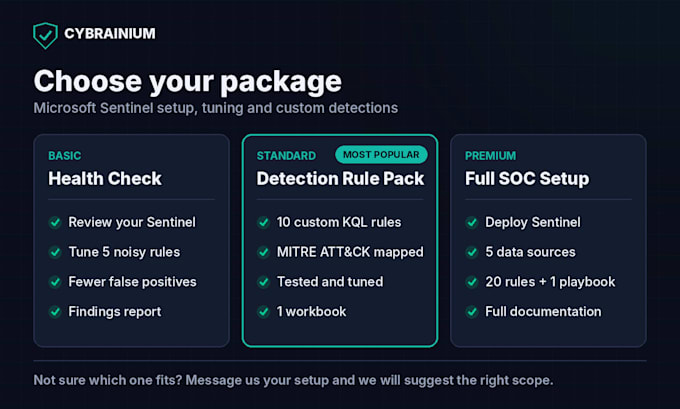
- Implementazione di Sentinel e onboarding delle sorgenti di log
- regole di rilevamento KQL personalizzate mappate a MITRE ATT&CK
- ottimizzazione delle regole rumorose per ridurre i falsi positivi
- workbook e dashboard per il tuo team
- playbook di risposta automatizzata con Logic Apps
- documentazione chiara e passaggio di consegna
Perché lavorare con noi:
- oltre 7 anni in SOC, rilevamento e risposta agli incidenti
- certificazioni SC-200, CEH e Splunk
- ogni regola testata con dati di attacco di esempio prima della consegna
Come funziona:
1. Condividi la tua configurazione: sorgenti dati, licenze e regole attuali
2. Confermiamo lo scopo e la timeline prima di ordinare
3. Costruiamo, testiamo e consegniamo con una walkthrough
Non sei sicuro quale pacchetto fa per te? Inviaci la tua configurazione e ti suggeriremo l'ambito giusto.
Nota: lavoriamo solo su ambienti che possiedi o che sei autorizzato a gestire. Avremo bisogno di accesso Reader o Contributor al tuo spazio Sentinel.

Provider Cloud:
microsoft azure
Expertise:
Installazione
•
Backup
•
Migrazione
•
Debug
•
Sviluppo
Risorsa di cloud computing:
Gruppi di sicurezza
•
Altro
Traduzione automatica.
Di quale accesso hai bisogno nel mio ambiente?
L'accesso Reader è sufficiente per una health check. Per costruire regole e playbook serve Microsoft Sentinel Contributor sul tuo workspace. Puoi rimuovere l'accesso non appena il lavoro è consegnato.
Puoi ottimizzare le nostre regole esistenti invece di crearne di nuove?
Sì. Il pacchetto Basic è pensato per questo. Rivediamo le tue regole analitiche attuali, identifichiamo quelle più rumorose e le ottimizziamo per ridurre i falsi positivi senza perdere rilevamenti reali.
Lavori con Splunk o altri SIEM?
Sì. Costruiamo anche rilevamenti in Splunk e possiamo migrare regole da Splunk o da un altro SIEM a Microsoft Sentinel usando l’extra Migration.
Come fai a mantenere confidenziali i nostri dati?
Accediamo solo a ciò di cui il compito ha bisogno, non copiamo mai i tuoi log al di fuori dell'ambiente, e siamo felici di firmare il tuo NDA prima di iniziare.
Offrite supporto continuo anche dopo il parto?
Sì. Offriamo tuning mensile dei rilevamenti e sviluppo di nuove regole. Inviaci un messaggio e ti invieremo un'offerta personalizzata basata sul tuo ambiente.