Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Supporto IT e cybersecurity
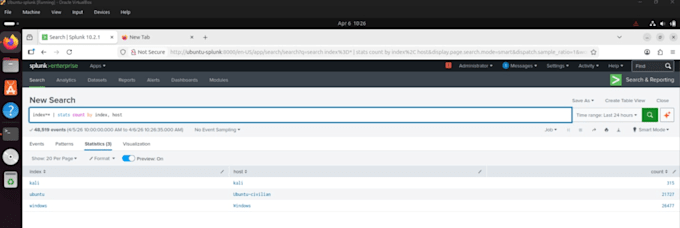
Configurerò la raccolta e il monitoraggio centralizzato dei log per la tua attività, così avrai visibilità su cosa succede nella tua rete prima che un piccolo problema diventi grande.
La maggior parte delle piccole imprese non ha visibilità sui propri sistemi fino a quando qualcosa si rompe o viene compromesso. Creo lo stesso tipo di setup di monitoraggio usato nelle operazioni di sicurezza aziendali, ridimensionato per adattarsi a un ambiente più piccolo.
Ciò che porto: esperienza pratica nella creazione e manutenzione di un laboratorio SIEM multi-macchina (Splunk, Sysmon, logging centralizzato su endpoint Windows/Linux) più una certificazione Security+ e un background in verifica di conformità focalizzata sul DoD.
Ciò che otterrai:
Per chi è pensato: Piccole imprese o amministratori IT singoli che vogliono una vera visibilità sulla loro rete senza assumere un analista di sicurezza a tempo pieno.
Inviami il numero e il sistema operativo delle macchine da monitorare prima di ordinare, così posso confermare l'ambito.
Server:
Virtual private server
•
Windows server
Sistema operativo:
Windows
•
Linux
