Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Consulente senior di Application Security e Penetration Testing
Penetration test professionale di applicazioni web e API focalizzato sul rischio reale e sfruttabile, non sui risultati di scanner automatizzati.
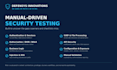
Il test copre sicurezza di autenticazione e sessione, autorizzazione e IDOR, vulnerabilità di injection, XSS, SSRF, problemi di caricamento file, vulnerabilità delle API, configurazioni di sicurezza errate e vulnerabilità della logica di business, i difetti che nessun scanner trova.
Ogni scoperta viene convalidata manualmente, valutata in base alla gravità con CVSS e supportata da prove e passaggi di riproduzione.
Certificazioni:
Ricevi:
Contattami prima di ordinare se il tuo scope copre più di un'applicazione, molti endpoint API, ruoli utente multipli, infrastruttura cloud, codice sorgente o flussi di lavoro aziendali complessi. Ti invierò un'offerta personalizzata.


Traduzione automatica.
Usi scanner automatizzati o esegui test manuali?
Il testing è principalmente manuale e supportato da strumenti di sicurezza appropriati. La scansione automatizzata può aiutare la copertura, ma i risultati vengono validati manualmente prima di essere riportati.
Di cosa hai bisogno prima di iniziare?
Di solito ho bisogno dell'URL/API autorizzata, delle credenziali di testing se applicabili, della documentazione API come Swagger/Postman, del numero di ruoli utente e di eventuali restrizioni di ambito.
Riceverò un rapporto professionale di penetration testing?
Sì. A seconda del pacchetto scelto, il rapporto include ambito, metodologia, vulnerabilità validate, valutazioni di gravità, prove, passaggi di riproduzione e raccomandazioni di remediation.
Fornisci anche retest dopo aver risolto le vulnerabilità?
Sì. Il retesting è incluso nel pacchetto Premium o può essere aggiunto separatamente o con preventivo personalizzato per altri incarichi.
Puoi testare applicazioni e API autenticati?
Sì. Il testing autenticato è supportato ed è raccomandato per applicazioni in cui funzionalità importanti sono disponibili solo dopo il login.
Posso usare il rapporto per verifiche di conformità o sicurezza clienti?
Il rapporto può supportare remediation interne, discussioni sulla sicurezza con fornitori/clienti e attività di assurance sulla sicurezza. Tuttavia, non dovrebbe essere presentato come una certificazione formale o attestato di conformità a meno che non sia specificamente concordato.
Come vengono prioritizzati i risultati?
Ogni risultato riceve un punteggio base CVSS v3.1 con l'intera vettoriale pubblicata, così puoi verificarlo in modo indipendente. La gravità viene poi adattata al tuo contesto aziendale, dove CVSS può sottostimare o sovrastimare l'impatto reale. I risultati sono ordinati in base a cosa sistemare prima.


