Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Traduzione automatica.
PHP ha rilasciato una patch d’emergenza per due vulnerabilità critiche di esecuzione remota del codice note come PHP2Shell (CVE-2026-109618 e CVE-2026-109619, CVSS 9.2). Colpiscono siti che girano su PHP, inclusi WordPress, WooCommerce, Magento, Drupal e Laravel, e ci sono già segnalazioni di attacchi. Versioni PHP più vecchie che hanno raggiunto la end of life potrebbero non avere alcuna patch.
Renderò il tuo server sicuro rapidamente e senza spezzare i tuoi siti.
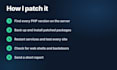
Cosa faccio:
Ho oltre 20 anni di esperienza con Linux e hosting, incluso cPanel, Plesk, DirectAdmin e server semplici, e ripulisco server hackerati diverse volte a settimana.
Ricevi un breve rapporto: quali versioni sono state patchate, cosa è stato controllato e cosa ancora va verificato.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Linux System Administrator and DevOps Engineer, Security, Migrations
Lingue
Traduzione automatica.
Traduzione automatica.
I miei siti resteranno online durante la patch?
Solo per pochi secondi mentre si riavviano i servizi PHP. Posso farlo in un momento che ti va bene e verifico ogni sito subito dopo.
Il mio server usa PHP 7.4 o un’altra versione vecchia. Può essere patchato?
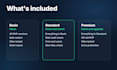
Le versioni in end-of-life potrebbero non avere una patch ufficiale. In tal caso sposto i tuoi siti su una versione PHP supportata e li testo, o aggiungo protezione finché non è possibile. Questo è incluso nel pacchetto Premium.
Come faccio a sapere se il mio server è già stato attaccato?
I pacchetti Standard e Premium includono un controllo per web shell, nuovi file, cron sconosciuti e utenti. Se trovo qualcosa, te lo mostro e ti indico i passi successivi.
Hai bisogno di accesso root?
Sì, patchare PHP richiede accesso root o sudo. Una volta completato il lavoro, ti dirò quale accesso cambiare.


