Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Senior DevOps e Network Security Engineer ed esperto di Linux
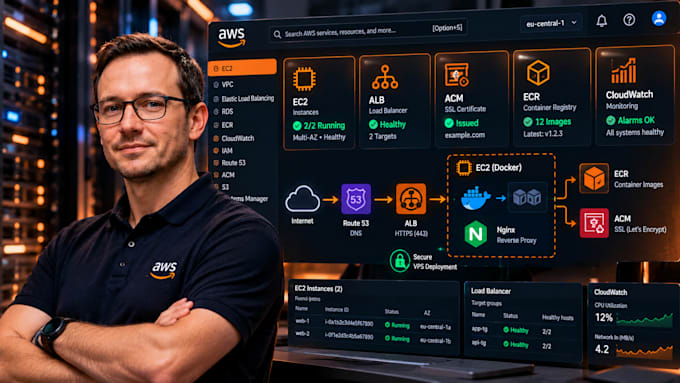
️Distribuzione di Produzione AWS EC2 + Docker + Nginx, sicura e automatizzata.
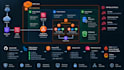
Sono un AWS-certified DevOps/System Engineer. Non creo solo un server, costruisco un’infrastruttura AWS-native, osservabile, mantenibile che segue il Well-Architected Framework.
COSA OTTieni (Ogni Pacchetto):
Ubuntu 24.04 LTS rinforzato (baseline CIS L1 via user-data)
Gruppi di sicurezza: privilegio minimo (SG per livello), niente SSH da 0.0.0.0/0
IAM Instance Profile: privilegio minimo (ECR pull, CloudWatch, SSM)
Docker CE + Compose v2 + log driver CloudWatch Logs
Nginx (mainline) reverse proxy: gzip, caching, header di sicurezza
Let's Encrypt via Certbot (Base) O ACM + ALB HTTPS (Standard+)
Auto-renewal verificato (timer systemd / gestito da ACM)
SSM Session Manager (nessuna gestione chiavi SSH, nessuna porta 22 aperta)
ADDITIONAL STANDARD (CI/CD + Osservabilità):
Application Load Balancer (ALB) TLS 1.2+, WAF-ready
Certificato ACM (DNS validation) + record Route53
ECR private repo + policy di ciclo di vita
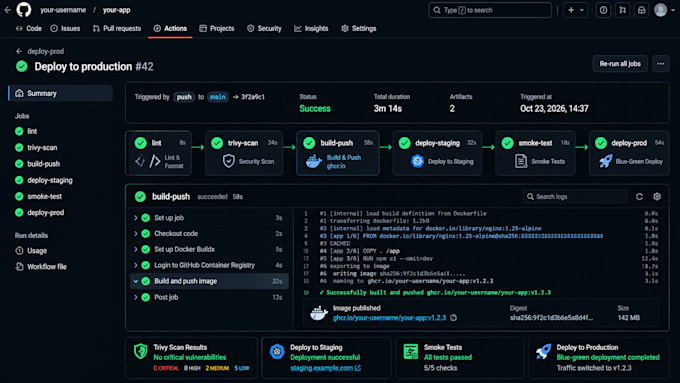
Workflow GitHub Actions: lint, Trivy scan, build, push, deploy
Blue/Green tramite swap del Target Group (zero downtime)
Allarmi CloudWatch: CPU>80%, Disk>85%, 5xx>1%, health del Target
SSM Parameter Store per segreti (no file .env)
Provider Cloud:
Amazon Web Services
Expertise:
Installazione
•
Backup
•
Debug
•
Sviluppo
•
Configurazione
Risorsa di cloud computing:
EC2
•
ELB
•
VPC
•
ELK
•
AKS
Traduzione automatica.
Ho bisogno di un account AWS esistente?
Sì. Lavoro nel tuo account tramite IAM role/SSM. Non chiedo mai credenziali di root. È preferibile avere un ruolo cross-account con privilegi minimi.
Puoi usare la mia VPC/RDS/Dominio esistenti?
Assolutamente. Importerò risorse esistenti (data sources) o le referenzierò in Terraform. Mandami prima i dettagli.
Cosa succede se non ho ancora un dominio?
Posso configurare tutto con un dominio app.tuoname.xip.io o nip.io temporaneo. Più tardi indirizzi Route53/registrar.
Fornisci il backend dello state Terraform?
Sì (Premium). bucket S3 + locking DynamoDB + versioning creati da me. Tu possiedi lo state — non conservo mai accesso.