Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Traduzione automatica.
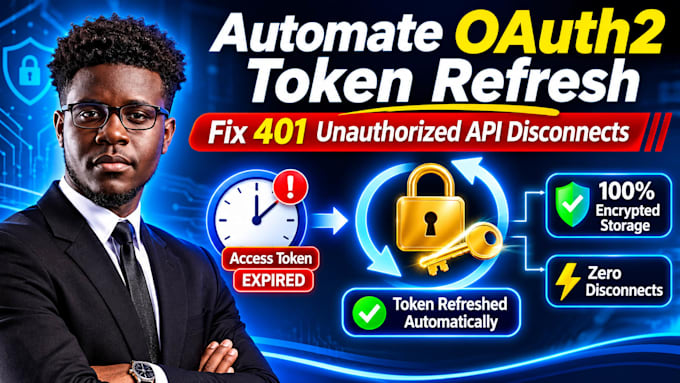
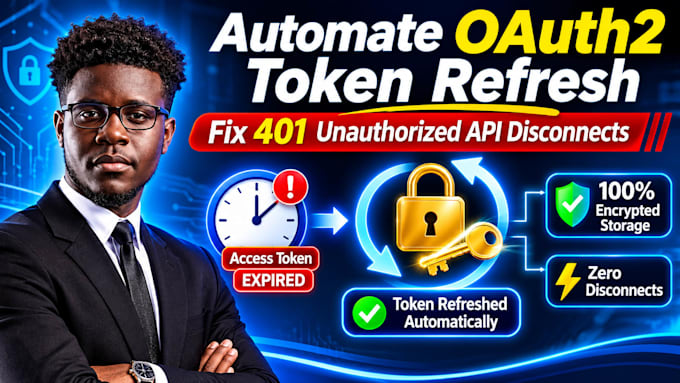
Le connessioni API di terze parti della tua app si stanno spegnendo ogni ora a causa dei token di accesso scaduti? Creo gestori in background per l’aggiornamento del token OAuth2 che risolvono in modo permanente gli errori 401 Unauthorized.
Cosa correggo e costruisco:
Come funziona:
Confini di scope: Copre i handshakes dei token OAuth2, i motori di refresh e la logica di archiviazione. Esclude design di portali SSO personalizzati.
Mantieni in esecuzione i processi di sincronizzazione in background 24/7 senza costringere il ri-login. Inviami un messaggio con l’API di destinazione per iniziare!
Stripe Webhooks LLM Rate Limits Shopify CRM Sync OAuth2 Auth
Lingue
Traduzione automatica.
Traduzione automatica.
Perché la mia connessione API continua a fallire dopo 60 minuti?
La maggior parte dei provider OAuth2 fa scadere i token di accesso dopo un’ora. Un motore in background deve usare il token di rinnovo per ottenerne uno nuovo.
È sicuro archiviare i token di rinnovo nel mio database?
Sì, implemento la cifratura AES a riposo così i token di rinnovo archiviati restano al sicuro dalle fuga.
Quali servizi OAuth2 usi?
Google Workspace, QuickBooks Online, Zoom, Xero, Hubspot e qualsiasi provider OAuth2 personalizzato.
I miei utenti verranno mai costretti a rifare l’accesso manualmente?
Solo se il token di rinnovo viene revocato dall’utente o raggiunge la durata massima (ad esempio 6 mesi).
Puoi integrarlo in un codice esistente?
Sì, scrivo middleware modulare che si collega direttamente alle richieste HTTP esistenti.