Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere AI di produzione Agentic AI AWS Azure GCP
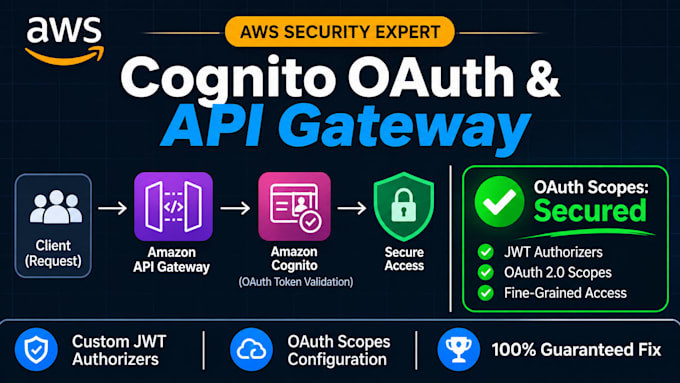
Autorizzazioni OAuth di Amazon Cognito e autorizzazione API Gateway configurate correttamente. Basta lottare con errori di token non autorizzati, intestazioni bearer che falliscono o instradamento di endpoint non sicuri che rovina il tuo deployment del backend in cloud. Ti garantisco una soluzione permanente e professionale ai blocchi di accesso, assicurando una sicurezza dell’applicazione a prova di bomba.
Ci sono writer misconfigurati JWT, claim di permesso mancanti o scope personalizzati rotti che espongono i tuoi microservizi a vulnerabilità di sicurezza? Costruire architetture robuste di autenticazione in cloud richiede ingegneria specialistica, e errori di configurazione ricorrenti ritardano i lanci di prodotto. Io elimino ogni singolo ostacolo tecnico implementando politiche di sicurezza pulite su misura per AWS.
Cosa garantisco di sistemare e costruire per te: Integra i server di risorse di Amazon Cognito con scope OAuth precisi per mettere al sicuro le rotte del backend. Crea autorizatori personalizzati robusti di API Gateway che convalidano i token bearer e i ruoli utente senza sforzo. Configura policy IAM a privilegio minimo e intestazioni CORS per prevenire richieste cross-origin non autorizzate. Fornisci test end-to-end insieme a una documentazione chiara per il tuo team di ingegneria
Provider Cloud:
Amazon Web Services
Expertise:
Installazione
•
Debug
•
Sviluppo
•
Configurazione
•
Performance
Framework:
Terraform
•
Pulumi
•
Ansible
•
Chef
•
Marionetta
Traduzione automatica.
Quali informazioni o accessi ti servono per configurare i miei scope Cognito OAuth e API Gateway?
Accesso IAM temporaneo al tuo account AWS o i tuoi file di configurazione Terraform/Serverless esistenti.
Puoi integrare claim e scope JWT personalizzati nel mio autorizzatore API Gateway esistente?
Sì, mi specializzo nel mappare claim del token Cognito personalizzati e scope OAuth alle rotte API a valle.
Perché i miei endpoint API Gateway restituiscono errori 401 Unauthorized con i token Cognito?
Di solito è perché gli URL dell’emittente non corrispondono, contenuti audience incorretti o mapping dell’autorizzatore non configurato.
Supporti sia REST API sia HTTP API gateway in AWS?
Configuro autorizatori sicuri e validazione OAuth per entrambi i tipi di API Gateway.
Che tipo di documentazione fornisci dopo aver impostato la pipeline di autorizzazione?
Ricevi un riassunto completo dell’architettura, istruzioni di testing e script di validazione per le tue app client.