Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA

Traduzione automatica.
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
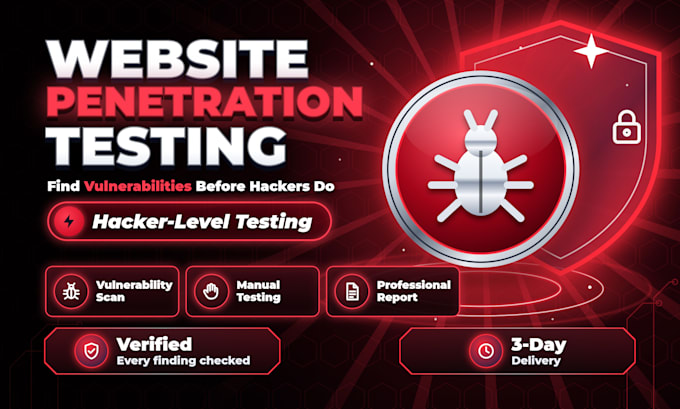
Penetration Tester, VAPT, Web App and Vibe Coded App Security
Lingue
Traduzione automatica.
Traduzione automatica.
1. È una vera penetration test o solo una scansione?
Entrambe. Una scansione individua i candidati, poi verifico ogni finding a mano e tento di sfruttarlo in modo sicuro. Qualsiasi cosa non dimostrabile non va nel report, quindi non hai falsi positivi.
2. Il testing romperà il mio sito live?
Nessun test distruttivo viene eseguito. Evito denial-of-service, email di massa e cancellazione dati. Se hai una copia di staging, posso testarla invece di quella di produzione.
3. Di cosa hai bisogno da me per iniziare?
L’URL del tuo sito, conferma scritta che ne sei proprietario o che hai l’autorizzazione a testarlo, e due login di test se vuoi testare i ruoli utente. Dimmi lo stack tecnologico se lo conosci.
4. Cosa comprende il report?
Un riepilogo per i manager, poi ogni finding con severità, punteggio CVSS, URL interessato, screenshot di proof-of-concept, spiegazione del rischio e correzioni passo-passo. Consegnato in PDF.
5. Cosa comprende il retest gratuito?
Dopo che il tuo sviluppatore ha sistemato le issue, testo nuovamente gli stessi finding e mando un breve report di retest che mostra cosa è stato risolto e cosa è ancora aperto.
6. Puoi anche risolvere le vulnerabilità?
Il report fornisce correzioni esatte per il tuo sviluppatore. Se vuoi che innesti le correzioni nel tuo codice, mandami i dettagli di accesso e ti invierò un’offerta personalizzata.
7. Hackerai account Instagram, Facebook o email?
No. Eseguo solo test di sicurezza autorizzati sui sistemi che possiedi. Richieste per accedere a account di altre persone verranno rifiutate e segnalate.