Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
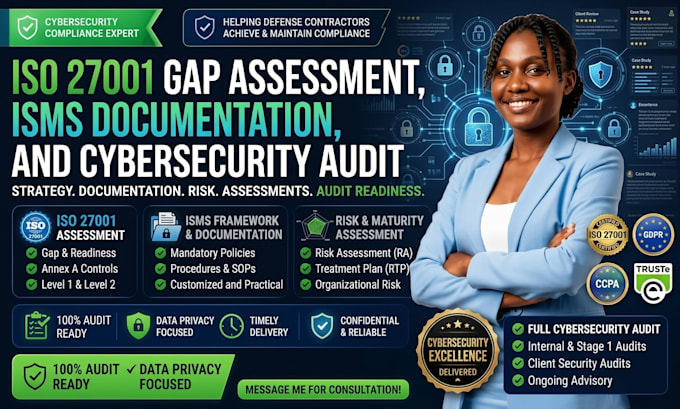
Se ti stai preparando per la certificazione ISO 27001, devi superare un questionario di sicurezza del cliente, o vuoi rafforzare la postura complessiva di cybersecurity della tua azienda?
Sono Eldora, consulente di cybersecurity e specialista GRC. Aiuto aziende, startup e organizzazioni a creare sistemi di gestione della sicurezza delle informazioni (ISMS) di livello mondiale e a prepararsi agli audit senza ostacoli operativi.
Servizi offerti in questo servizio:
Sentiti libero di inviarmi un messaggio prima di ordinare!
CMMC 2 and NIST 800 171 Compliance Consultant GRC DoD Security Expert
Lingue
Traduzione automatica.
Traduzione automatica.
Rilasciate certificati ISO 27001 ufficiali?
Nessun freelancer o consulente può rilasciare certificati ISO ufficiali. La certificazione deve provenire da un organismo di certificazione accreditato (Certification Body). Gestisco tutto il lavoro preparatorio interno, le valutazioni delle lacune, la documentazione ISMS e la preparazione all’audit in modo che tu possa superare facilmente l’audit di certificazione formale.
Puoi aiutarmi se ho solo bisogno di politiche di cybersecurity generali o di un audit di sicurezza delle informazioni?
Sì! Sebbene ISO 27001 fornisca il framework principale, i deliverable (politiche, framework di gestione del rischio e rapporti sulle lacune di sicurezza) si applicano direttamente alla cybersecurity aziendale complessiva e ai requisiti di sicurezza del cliente.
Di quali informazioni hai bisogno da me per iniziare?
Avrò bisogno di dettagli sulla dimensione della tua organizzazione, configurazione dell’infrastruttura (cloud, on-premise, ibrido), politiche di sicurezza attuali (se presenti) e obiettivi di conformità chiave.
Qual è la differenza tra ISO 27001:2013 e ISO 27001:2022?
Lo standard aggiornato del 2022 ha ristrutturato i controlli dell’Allegato A in 4 temi principali (Organizzativo, Persone, Fisico, Tecnologico) e ha introdotto 11 nuovi controlli di sicurezza (tra cui Threat Intelligence, Cloud Services Security e Web Filtering). Tutte le valutazioni e la documentazione che fornisco sono aggiornate a
Quanto tempo richiede il processo di valutazione delle lacune ISO 27001 o la redazione dell’ISMS?
A seconda del pacchetto scelto, i rapporti iniziali sulle lacune e i framework di documentazione ISMS vengono completati entro 3-10 giorni lavorativi. Per una preparazione completa all’audit di organizzazioni più grandi, è possibile aggiungere ulteriori consulenze secondo necessità.
Lavori con aziende cloud-native o remote-first?
Sì! Collaboro regolarmente con startup cloud-first, aziende SaaS e team remoti che operano su piattaforme come AWS, Azure, Google Workspace e Microsoft 365 per mappare controlli di sicurezza appropriati agli ambienti cloud moderni.