Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Penetration tester per Web App e API per SaaS e prodotti AI
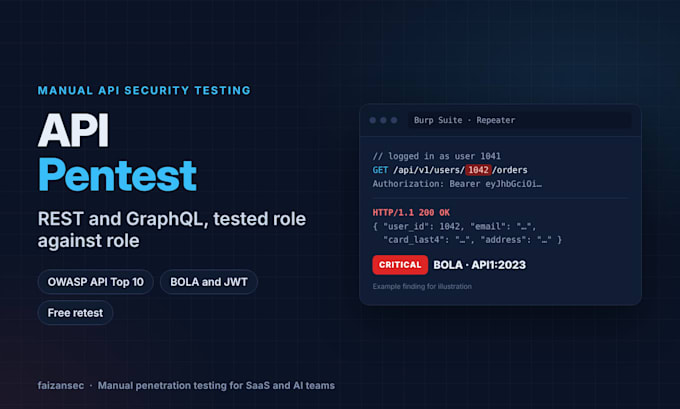
La tua API è la tua superficie di attacco reale. Faccio penetration testing manuale delle API REST e GraphQL e mostro esattamente come ogni difetto possa essere sfruttato.
COSA TESTO
IL MIO PROCESSO
COSA OTTIENI
PERCHÉ ME
i difetti di controllo accessi API sono il mio tipo di riscontro principale nei report di bug bounty premiati.
Testo solo API che possiedi o per cui hai l'autorizzazione. Inviami il conteggio degli endpoint e i ruoli per un preventivo fisso.
Applicazione di testing:
API
Tecnologia di sviluppo:
Go
•
Java
•
Node.js
•
PHP
•
Python
Dispositivo:
PC
•
Mac
•
Linux
Traduzione automatica.
Questo è un pentest manuale o solo una scansione automatizzata?
Manuale. Eseguo una scansione solo per mappare la superficie d'attacco, poi testo manualmente ogni ruolo e flusso in Burp Suite. I scanner ignorano i controlli di accesso e i difetti di logica di business; sono quelli più importanti per le app SaaS.
Il test potrebbe bloccare la mia app o influire sugli utenti reali?
Evito test distruttivi di default e non eseguo attacchi denial-of-service. È preferibile l'ambiente di staging. Se hai solo produzione, concordiamo una finestra di test e limito il traffico.
Questo rapporto soddisferà l'auditor SOC 2 o ISO 27001?
La maggior parte degli auditor accetta un rapporto di pentest indipendente con ambito, metodo, riscontri e risultati del retest, ed è proprio quello che otterrai. Non sono una società di audit e non rilascio certificati, quindi chiarisci prima l'ambito con il tuo auditor.
Cosa ti serve da me per iniziare?
Conferma scritta che possiedi o sei autorizzato a testare l'obiettivo, l'URL o la documentazione API, un account di test per ruolo e tutto ciò che è fuori ambito. Il modulo requisiti chiede tutto.
Hai bisogno del mio codice sorgente?
No. Si tratta di un test grey-box usando account di test. Se vuoi anche una revisione di sicurezza a livello di codice, contattami per un'offerta su misura.
E se non trovo niente di serio?
Otterrai comunque un rapporto completo: cosa è stato testato, come e le prove che ogni controllo ha retto. È questa la documentazione che chiedono clienti e auditor.
Il retest è davvero gratuito?
Sì, entro 14 giorni su Basic e 30 giorni su Standard e Premium. Verifico ogni correzione e aggiorno il rapporto per mostrare cosa è stato chiuso.
Manterrete i miei dati riservati?
Sì. I dati di test restano sul mio computer cifrato e vengono eliminati dopo 30 giorni dalla consegna. Le risposte non verranno mai condivise, e firmo il tuo NDA su richiesta.
Come conteggi gli endpoint?
Ogni coppia metodo-percorso è un endpoint, quindi GET e POST sulla stessa rotta sono due. Per GraphQL, ogni query o mutation conta come una.
Testi GraphQL in modo diverso da REST?
Sì. GraphQL aggiunge esposizione di introspection, batching, abuso di query profonde e lacune di autorizzazione a livello di campo. Li testo oltre ai controlli API standard.