Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Trasformare processi aziendali disordinati in strumenti interni puliti
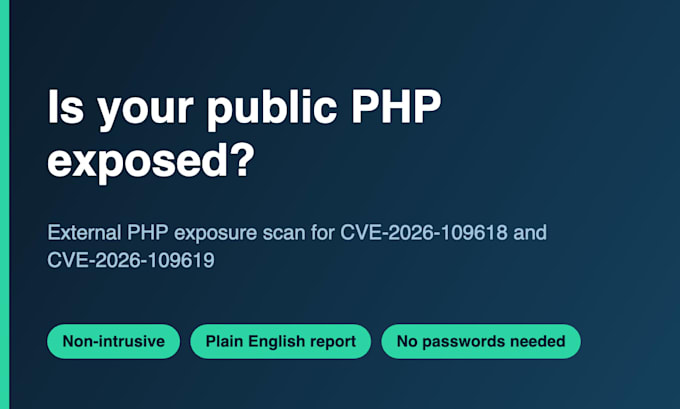
Il NCSC ha avvertito che qualsiasi organizzazione che esegue PHP potrebbe essere interessata da CVE-2026-109618 e CVE-2026-109619, e dice di iniziare dai sistemi esposti a Internet. Questo gig individua il tuo PHP pubblico.
Cosa faccio:
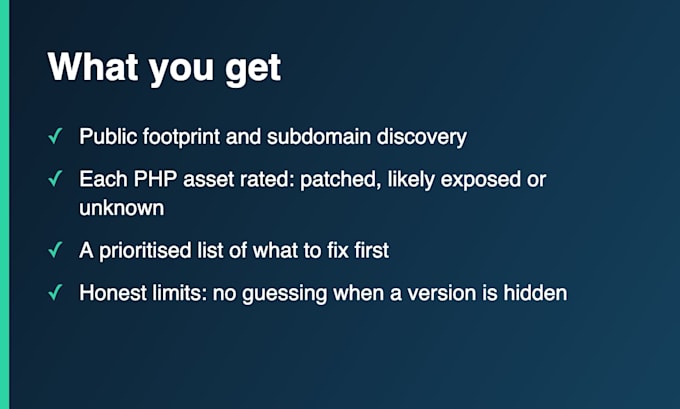
- Scopro la tua impronta pubblica dai domini che mi dai, inclusi ambienti di staging dimenticati e vecchi siti di marketing
- Identifico quali asset eseguono PHP e, dove visibile, quale versione e configurazione del server web
- Confronto con le versioni patchate
- Valuto ogni asset: verificato patchato, probabilmente esposto o sconosciuto
- Conseguo una lista in lingua semplice, prioritizzata su cosa rimediare per primo
Questo è una scansione non invasiva. Controllo solo versioni e configurazioni. Non cerco di sfruttare la vulnerabilità e non spegnerò il tuo sito.
Un limite onesto: molti server nascondono la versione PHP, e le distribuzioni Linux spesso patchano senza cambiare il numero di versione. Alcuni risultati saranno "unknown" o "conferma sul server", e lo dirò invece di indovinare. Il mio inventario interno dà risposte definitive.
Prima di iniziare ho bisogno di un modulo di autorizzazione firmato e di una prova che controlli i domini. Questo ci protegge entrambi. Invierò il modulo dopo che avrai ordinato. Testerò solo ciò che possiedi o controlli.
Server:
Apache HTTP
•
Virtual private server
•
Nginx
Sistema operativo:
Linux
•
Unix
Traduzione automatica.
La scansione farà andare giù il mio sito?
Non è prevista. Invio richieste leggere in una finestra concordata e non provo a innescare la vulnerabilità.
Puoi scansionare siti ospitati da qualcun altro?
Solo le parti che controlli. L'infrastruttura del tuo host ha bisogno dell'autorizzazione dell'host, quindi le segnalo come "chiedi al fornitore".
Verifichi se la vulnerabilità può essere sfruttata?
No, intenzionalmente. Triggerarla rischia di mandare in crash un server live. Controllo solo versioni e configurazioni.
Perché alcuni risultati dicono "unknown"?
I server spesso nascondono la versione PHP, e le distribuzioni Linux correggono i problemi senza cambiarla. Riporto onestamente questa cosa invece di indovinare.
Hai bisogno di password o accesso admin?
No. la scansione esterna richiede solo i tuoi domini, eventuali intervalli IP e un modulo di autorizzazione firmato.
Correggi ciò che trovi?
Non in questo gig. Il mio gig "update PHP" copre le patch, e può ordinarlo separatamente.