Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Specialista in Cybersecurity e GRC
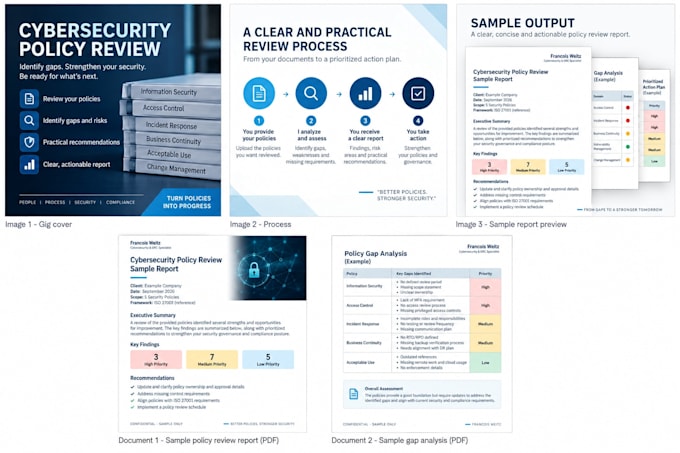
Hai bisogno di un secondo parere sulle tue politiche di cybersecurity?
Revisionerò le politiche che fornirai e identificherò lacune, punti deboli, responsabilità poco chiare, sezioni obsolete, requisiti di controllo mancanti e aree che potrebbero richiedere una governance più forte o prove a supporto.
A seconda del pacchetto scelto, posso aiutarti con:
Questo servizio è adatto per politiche di Sicurezza delle Informazioni, Controllo degli Accessi, Risposta agli Incidenti, Uso Accettabile, Backup e Ripristino, Gestione delle Vulnerabilità, Gestione dei Cambiamenti, Sicurezza di Terze Parti e simili.
Importante: Questo è un servizio di revisione delle politiche e analisi delle lacune. Non fornisce certificazioni, consulenza legale, audit formali o garanzie di conformità.
Ti preghiamo di rimuovere le informazioni riservate non necessarie per la revisione prima di caricare i file.


Tipo di azienda:
Startup
•
Aziendale
Settore:
Servizi aziendali e consulenza
•
Servizi finanziari