Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Cybersecurity, GRC, ISO 27001 e valutazione delle vulnerabilità
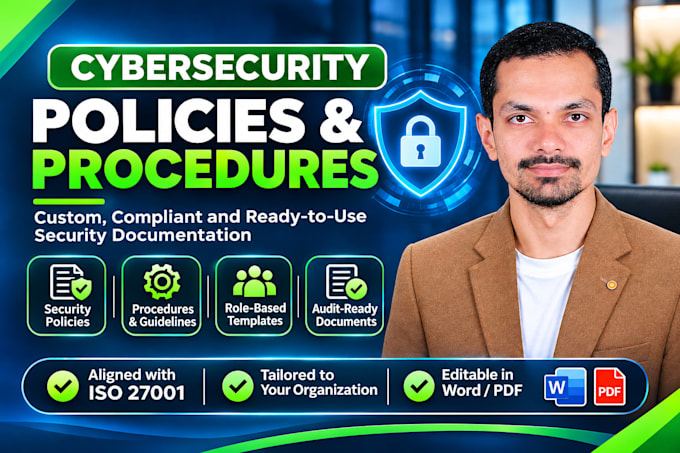
Politiche di cybersicurezza professionali, SOP e documentazione sulla sicurezza delle informazioni
Hai bisogno di politiche di cybersicurezza personalizzate per rafforzare la governance della sicurezza e la conformità della tua organizzazione?
Sono un professionista della cybersicurezza certificato in CISM, CompTIA Security+, ITIL 4 e CCNA, con esperienza pratica in sicurezza delle informazioni, governance IT, gestione del rischio e documentazione tecnica.
I miei servizi includono:
Allineamento al framework:
Perché scegliere me?
Contattami prima dell’ordine per discutere i tuoi requisiti e il framework preferito.
Tipo di documento:
Specifiche tecniche
•
Documenti normativi
Settore:
Sicurezza informatica
Lingua:
Inglese
•
Tedesco
Informa il freelance di eventuali preferenze o preoccupazioni relative all'uso di strumenti di IA nel completamento e/o nella consegna dell'ordine.
Traduzione automatica.
Rendi politiche di cybersicurezza personalizzate?
Sì. Sviluppo di documentazione su misura per la dimensione, l’industria, le operazioni e i requisiti di sicurezza della tua organizzazione, non solo modelli generici.
Puoi allineare le politiche con ISO 27001 o NIST?
Sì. Posso mappare il contenuto rilevante delle politiche a ISO/IEC 27001, NIST CSF, CIS Controls o altri framework concordati. La certificazione formale e le valutazioni di conformità non sono incluse.
Riceverò documenti modificabili?
Sì. I documenti finali sono forniti in formati Microsoft Word e PDF, permettendo alla tua organizzazione di rivederli, aggiornarli e mantenerli.
Puoi creare un manuale completo di politiche di cybersicurezza?
Assolutamente. Posso preparare un set coordinato di politiche sulla sicurezza delle informazioni, SOP e documentazione di supporto tramite un pacchetto personalizzato.
Fornite riservatezza?
Sì. Tratto le informazioni fornite dal cliente in modo riservato e le uso solo per il progetto concordato, nel rispetto dei termini della piattaforma e dei requisiti applicabili.
Puoi aggiornare le nostre politiche esistenti?
Sì. Posso rivedere e revisionare la documentazione esistente per migliorare la chiarezza, la coerenza e l’allineamento con il framework e le pratiche aziendali indicate.
