Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Team di ingegneria dell'infrastruttura di sicurezza
Una pipeline che fallisce su una build rotta invece che su un cliente.
COSA OTTIENI
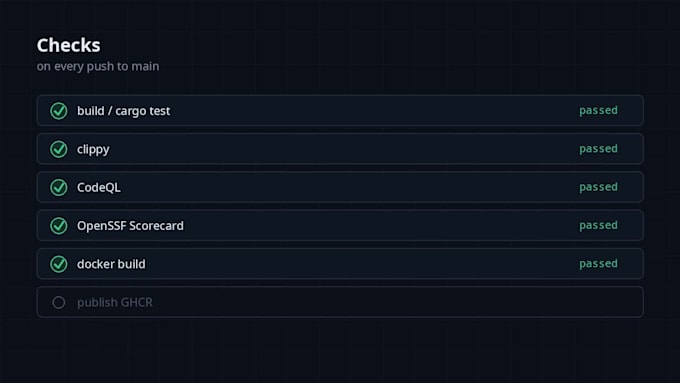
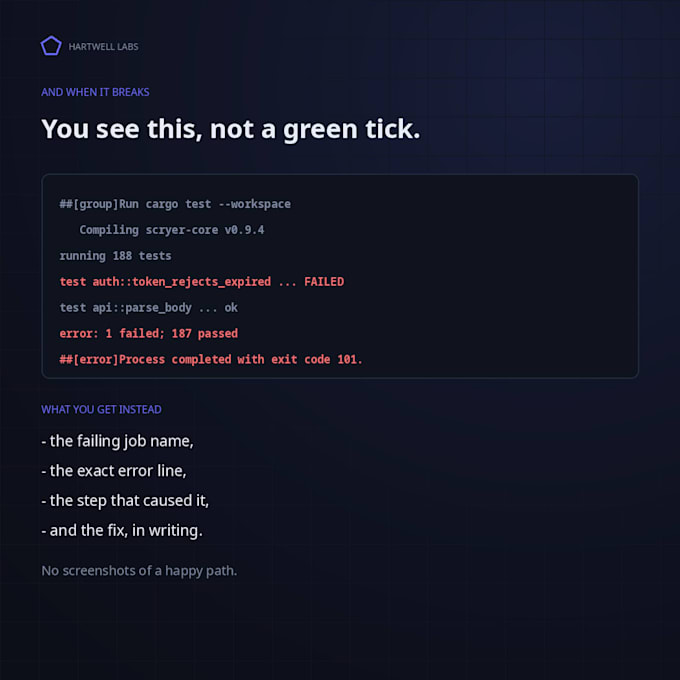
- Una configurazione CI pronta che installa le tue dipendenze, esegue i tuoi test e fallisce la build quando un test fallisce - con l'errore reale visibile nel log, non un segno di spunta verde e silenzio
- Caching per le dipendenze e l'output della build, così che la seconda esecuzione non abbia lo stesso costo della prima
- Un obiettivo di pubblicazione a tua scelta: registry di container, indice di pacchetti o rilascio su GitHub
- Una breve nota scritta: quali segreti impostare, quale branch attiva cosa e cosa fare quando diventa rosso
PERCHÉ ME
I miei repository eseguono esattamente questo: test unitari e di integrazione in GitHub Actions, scansione CodeQL, immagini container costruite e inviate con il tag, rilasci firmati, controllo OpenSSF Scorecard e pubblicazione automatica su un indice di pacchetti. 188 test automatizzati passano attraverso questa pipeline sul mio codice.
COSA NON FACCIO
Non accedo ai tuoi account e non ho accesso. Tu hai i file, li committi e noi sistemiamo quello che il log ci dice. Se la tua build è già rotta prima che la mia config entri in gioco, lo dico e la aggiusto nel prezzo. Se la riparazione richiede di riscrivere la build stessa, te lo dico prima che tu paghi.


Strumenti:
Docker
•
GitHub
•
Altro
Framework:
Npm
•
Altro
Provider Cloud:
Altro
Linguaggio di programmazione:
Bash
•
JavaScript
•
Python
•
Golang
•
Rust
Expertise:
Debug
•
Configurazione
Traduzione automatica.
Quali piattaforme supporti?
GitHub Actions come impostazione predefinita, perché è quello che uso io stesso. GitLab CI o CircleCI su richiesta - stessa struttura, sintassi diversa.
Devo darti accesso al mio repository?
No. Ti mando i file, tu li committi. Se preferisci, puoi aggiungermi come collaboratore per una revisione e rimuovermi subito dopo.
Cosa succede se la mia build è già rotta?
Allora questo si vede alla prima esecuzione e lo sistemo nel prezzo - di solito si tratta di una dipendenza di sistema mancante o di un mismatch nel lockfile. Se significa riscrivere la build, te lo dico prima di impegnarti.
Perché è così economico?
Perché il lavoro consiste nel scrivere e validare la config rispetto all'output della tua build, non nel ricostruire la tua applicazione. 50$ sono una pipeline in due giorni, e i file sono tuoi da conservare.