Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Esperto in Automazione Tecnica
Hai bisogno di sapere cosa fa DAVVERO un'app o un binario ma il codice sorgente
è sparito, non documentato o di terze parti?
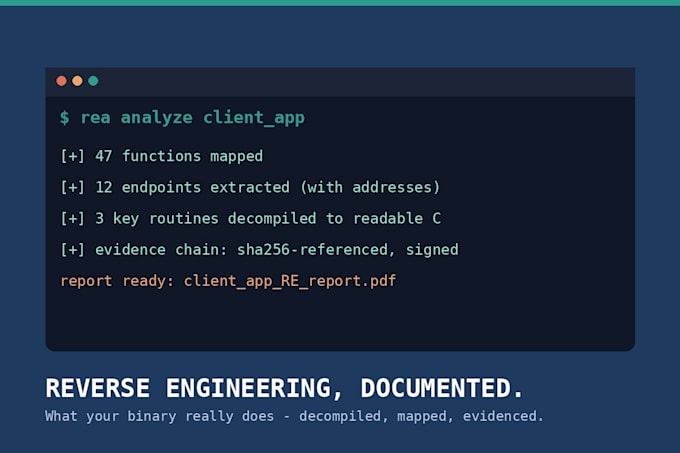
Faccio reverse engineering di app compilate e bundle JavaScript e li trasformo
in documentazione chiara e leggibile, supportata da strumenti professionali
(decompilatore Ghidra + analisi di livello evidenza).
COSA OTTIENI (rapporto PDF, con riferimenti alle prove):
mappa delle capacità di cosa fa l'app, modulo per modulo
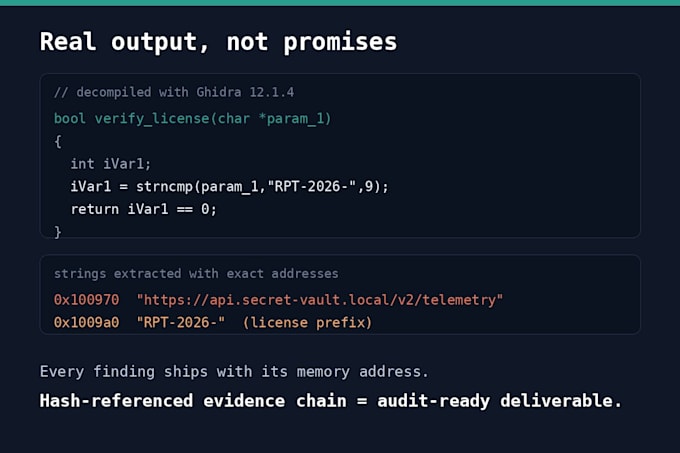
logica decompilata, funzioni chiave ricostruite come codice leggibile in stile C
stringhe & endpoint URL, valori di configurazione, dati nascosti, con indirizzi precisi
diff di versione, cosa è cambiato tra due build (Premium)
catena di evidenze, ogni scoperta hash-riferita, pronta per i tuoi archivi
CASI D'USO
Hai perso il codice sorgente? Ritorna alla logica come pseudocodice decompilato
Audit di un binario di un fornitore prima di distribuirlo sui tuoi sistemi
Capire software legacy non documentato che devi mantenere
Verificare quali dati invia un'app e dove si collega
COSA NON FACCIO (per favore non ordinare questi servizi):
Cracking, bypass delle licenze, rimozione DRM, rifiuto questi ordini
Esecuzione di malware sospetti (solo analisi statica)
analisi dinamica iOS
PRIVACY: il tuo file rimane sul mio hardware sicuro, mai caricato
su servizi di terze parti, de

Traduzione automatica.
È legale?
— Analizzo solo software di cui sei proprietario o autorizzato a esaminare: recupero di codice sorgente perso, audit di fornitori, documentazione legacy. Rifiuto qualsiasi ordine volto a bypassare le protezioni.
Puoi recuperare esattamente il mio codice sorgente perso?
— Ricevi pseudocodice decompilato stile C con tutta la logica intatta. Commenti originali e nomi delle variabili non possono essere recuperati perfettamente da nessuno strumento — aggiungo nomi significativi dove la struttura li rende chiari.
Quali formati accettate?
— Binari Linux/macOS/Windows (ELF, Mach-O, PE), app Electron e JavaScript, bundle minificati (parzialmente). Puoi craccare o patchare software? — No, e rifiuterò e segnalerò queste richieste.
Il mio file è sicuro?
— Analizzato solo sul mio hardware offline-capable, mai caricato da nessuna parte, eliminato su richiesta.