Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Esperto Devops e sviluppatore mobile
Hai bisogno di un'infrastruttura AWS cloud sicura, scalabile e affidabile per la tua applicazione?
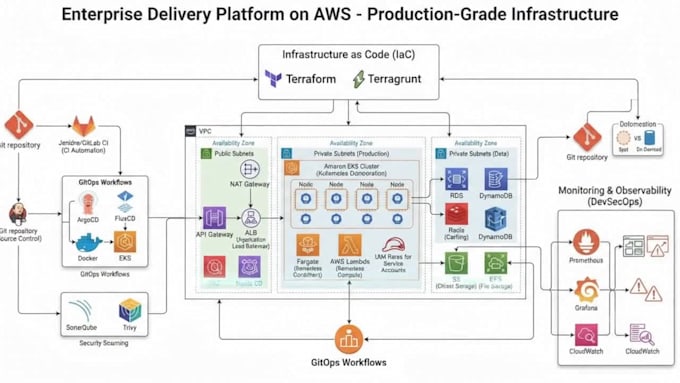
Costruirò e automatizzerò la tua infrastruttura AWS usando Terraform e Terragrunt, seguendo le migliori pratiche moderne di DevOps e AWS. Da un ambiente cloud di base a un'architettura completa pronta per la produzione, posso progettare e distribuire infrastrutture in base alle esigenze del tuo progetto.
I miei servizi includono VPC e networking, EC2, Lambda, EKS, ECS, RDS, S3, CloudFront, IAM, Auto Scaling, Route 53, CloudWatch e altro ancora.
Posso anche implementare pipeline CI/CD con GitHub Actions, infrastrutture multi-environment, configurazioni di sicurezza, backup, disaster recovery e ottimizzazione dei costi AWS.
Ciò che otterrai:
Infrastruttura AWS cloud sicura
Terraform & Terragrunt Infrastructure as Code
Architettura AWS a 3 livelli
VPC, configurazioni di rete e sicurezza
EC2, Lambda, EKS o ECS
RDS, S3 & CloudFront
Automazione pipeline CI/CD
Ambienti di sviluppo, staging e produzione
Backup e disaster recovery
Ottimizzazione dei costi AWS
Mi concentro sulla costruzione di infrastrutture sicure, scalabili, automatizzate e manutenibili progettate per applicazioni reali.
Contattami prima di ordinare così posso capire le tue esigenze


Strumenti:
Docker
•
GitLab
•
GitHub
•
BitBucket
•
CloudFormation
Framework:
Terraform
•
Pulumi
Linguaggio di programmazione:
Bash
•
Python
•
PowerShell
Expertise:
Debug
•
Sviluppo
•
Configurazione
Traduzione automatica.
Quali servizi AWS puoi configurare?
Posso configurare servizi tra cui VPC, EC2, Lambda, EKS, ECS, RDS, S3, CloudFront, Route 53, IAM, Auto Scaling, NAT Gateway e CloudWatch, in base alle esigenze del tuo progetto.
Fornisci codice Terraform e Terragrunt?
Sì. Fornisco infrastrutture come codice Terraform/Terragrunt pulite, riutilizzabili e manutenibili secondo il pacchetto scelto.
Puoi costruire un'architettura AWS a 3 livelli?
Sì. Posso creare un'architettura sicura a 3 livelli con strati pubblici, applicazioni private e database privati, inclusi i controlli di rete e sicurezza appropriati.
Puoi configurare EKS o ECS?
Sì. Amazon EKS o ECS possono essere configurati come parte del pacchetto Standard o Premium.
Puoi creare pipeline CI/CD?
Sì. Posso configurare pipeline CI/CD con GitHub Actions, Bitbucket, GitLab per automatizzare distribuzioni di infrastrutture e applicazioni.
Puoi configurare ambienti di sviluppo, staging e produzione?
Sì. Il pacchetto Premium può includere più ambienti gestiti con Terraform e Terragrunt.
Puoi mettere in sicurezza la mia infrastruttura AWS?
Sì. Posso implementare le migliori pratiche di sicurezza AWS, inclusi ruoli e policy IAM, gruppi di sicurezza, subnet private, controlli di rete e accesso con privilegi minimi.
Puoi lavorare con la mia infrastruttura AWS esistente?
Sì. Posso revisionare, risolvere problemi, modificare o migliorare infrastrutture AWS esistenti e configurazioni Terraform/Terragrunt.
Devo fornire le credenziali AWS?
Non dovresti mai condividere le credenziali del tuo account root AWS. Posso lavorare con un utente o ruolo IAM appropriato con i permessi necessari, o guidarti nella configurazione in modo sicuro.
Devo contattarti prima di effettuare un ordine?
Sì. Contattami prima di ordinare così posso rivedere le tue esigenze, confermare l'ambito e raccomandare il pacchetto più adatto.