Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
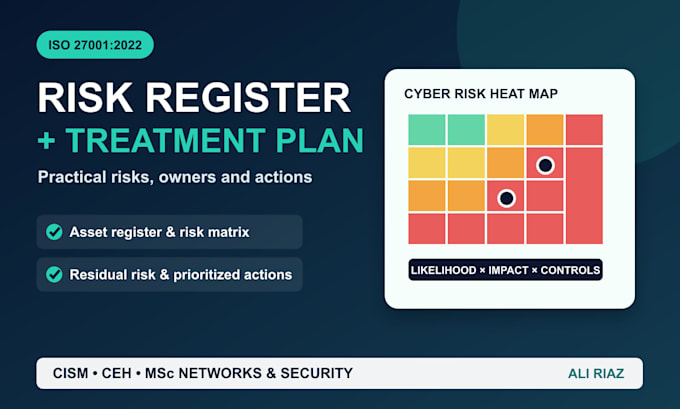
Hai bisogno di un registro dei rischi sulla sicurezza delle informazioni che sia utile nella pratica, non di un modello copiato?
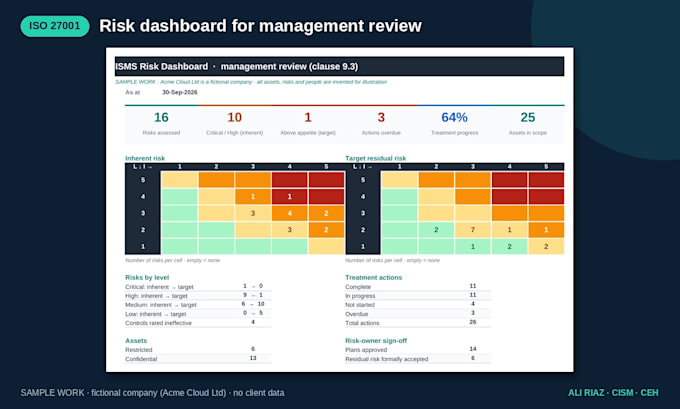
Costruirò un registro dei rischi allineato a ISO 27001 e un piano di trattamento dei rischi su misura, usando il contesto aziendale reale, asset, minacce, vulnerabilità, controlli e appetito al rischio.
A seconda del pacchetto, puoi ricevere:
- Registro degli asset
- Metodologia di valutazione del rischio e matrice
- Analisi di minacce, vulnerabilità, probabilità e impatto
- Mappatura dei controlli esistenti
- Proprietari del rischio e decisioni di trattamento
- Campi di rischio residuo e azioni di trattamento
- Sommario di gestione e chiamata di revisione
Sono certificato CISM e CEH, ho un MSc in Networks & Security e oltre 10 anni di esperienza in infrastrutture IT e sicurezza in ambienti regolamentati.
Contattami prima di ordinare per confermare la tua organizzazione, ambito, numero di asset e scadenza. Le tue informazioni saranno trattate in modo confidenziale; è benvenuto un NDA ragionevole.
Questo servizio supporta la gestione del rischio e la preparazione all'audit. Non garantisce la certificazione ISO, elimina il possibilità di rischio o sostituisce consulenza legale o un audit accreditato.
Practicing CISO, ISO 27001 and SOC 2 Consultant, CISM, CEH
Lingue
Traduzione automatica.
Traduzione automatica.
Il registro è personalizzato per la mia azienda?
Sì. I tuoi processi, sistemi, dati, asset, minacce, controlli esistenti e appetito al rischio determinano il contenuto.
Quale versione ISO usi?
Il lavoro può essere allineato a ISO/IEC 27001:2022 e ai requisiti del suo ISMS basato sul rischio. Conferma eventuali esigenze di framework aggiuntivi prima di ordinare.
Puoi aggiornare un registro esistente?
Sì. Invia il registro attuale e spiega cosa è cambiato. Confermerò il pacchetto corretto o l'ambito personalizzato.
Fai penetration test?
No. Questo gig copre la valutazione del rischio di sicurezza delle informazioni a livello di governance e la documentazione, non penetration test tecnici.