Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
DevOps e Cloud Engineer, AWS, CICD, Terraform
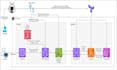
Hai bisogno che la tua app sia in esecuzione su AWS, altamente disponibile, senza dover badare ai server? La containerizzo con Docker e la deployo usando Terraform e CICD in modo che ogni push su Git costruisca, testi e consegni automaticamente.
COSA OTTIENI:
COME Lavoriamo:
NON INCLUSO:
ESPERIENZA:
Non sei sicuro quale pacchetto fa per te o hai esigenze personalizzate? Inviami in primo luogo una tua stack e ti propongo la soluzione migliore.
Strumenti:
Docker
Framework:
Npm
•
Terraform
•
Ansible
Provider Cloud:
Amazon Web Services
Expertise:
Sviluppo
Traduzione automatica.
Devo condividere le mie credenziali di root?
No. Lavoro tramite un ruolo IAM con permessi limitati (ti mando la policy esatta) o con condivisione schermo live. Non condividi mai l’accesso root.
Devo scegliere ECS su Fargate o ECS su EC2?
Fargate significa niente server da patchare ed è l'opzione più semplice. ECS su EC2 può costare meno in carichi costanti e supporta AMI personalizzate o workload daemon. Dimmi il tuo carico di lavoro e ti consiglierò. Basic usa Fargate; Standard e Premium supportano entrambi.
Cosa significa alta disponibilità in questo gig?
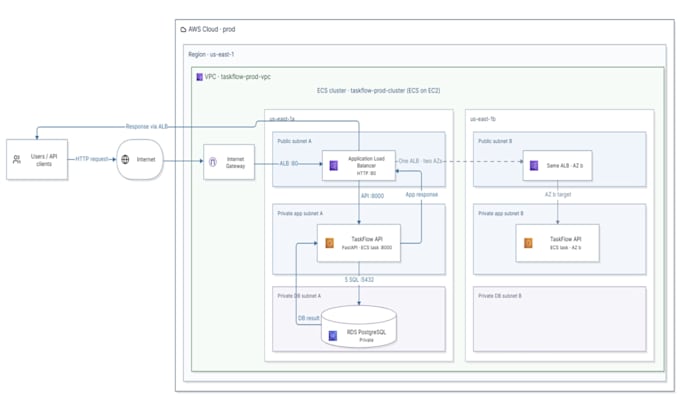
I tuoi container girano su almeno 2 Availability Zone dietro un Application Load Balancer, con health check che sostituiscono automaticamente le task che falliscono. Standard e Premium eseguono anche RDS Multi-AZ (Basic RDS è single-AZ).
Cosa include il database RDS?
Ogni pacchetto comprende una istanza RDS (PostgreSQL o MySQL) in subnet private, criptata, con backup automatici e credenziali memorizzate in Secrets Manager. Basic è single AZ, Standard è Multi-AZ, e Premium è Multi-AZ con una replica di lettura.
Chi paga i costi AWS?
Tu, direttamente ad AWS. L'ALB, il NAT gateway, le ore Fargate/EC2 e RDS hanno costi di gestione. Scrivimi prima di ordinare e ti darò una stima mensile indicativa per la tua configurazione.
Puoi lavorare con la mia configurazione AWS esistente?
Sì. Inviami una panoramica di cosa hai già prima di ordinare e ti confermerò quale pacchetto fa per te.
La mia app non è ancora containerizzata. Puoi comunque aiutarmi?
Sì. È incluso un Dockerfile per ogni servizio nel tuo pacchetto. La tua app deve partire da un comando di avvio standard. Se non sei sicuro, inviami in primo luogo il link del tuo repository.
Quali strumenti CI/CD supportate?
GitHub Actions e GitLab CI, più Jenkins per un server Jenkins esistente (scrivo il Jenkinsfile ma non installo né ospito Jenkins). Altri strumenti CI: scrivimi prima.
Usi Terraform, CloudFormation o CDK?
Solo Terraform. Ricevi codice Terraform pulito, commentato, con stato remoto in S3.
Conservo il codice e cosa succede dopo la consegna?
Possiedi tutto il codice e la documentazione consegnati. Ogni pacchetto include una finestra di fix bugs (3, 7 o 14 giorni) per difetti nel lavoro consegnato. Supporto continuo disponibile tramite i miei service mensili in retainer.