Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere DevOps
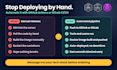
Ancora a fare SSH manualmente sui server per pullare il codice, costruire le immagini e riavviare i container ad ogni rilascio?
I deployment manuali sprecano ore di lavoro agli sviluppatori e rischiano costosi downtime a causa di commit non verificati. Sono un AWS Certified DevOps engineer specializzato nella progettazione di workflow CI/CD automatizzati e fail-safe usando GitHub Actions e GitLab CI/CD. Costruisco pipeline che testano, costruiscono e deployano il tuo codice in modo affidabile ad ogni push.
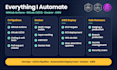
Cosa costruisco e automatizzo:
Perché lavorare con me?
Scrivimi il tuo stack tecnologico prima di ordinare!
Strumenti:
Docker
•
GitLab
•
GitHub
Framework:
Npm
•
Terraform
Provider Cloud:
Amazon Web Services
Linguaggio di programmazione:
Bash
•
JavaScript
•
Python
•
PowerShell
Expertise:
Migrazione
•
Debug
•
Configurazione
Traduzione automatica.
Come gestisci in modo sicuro credenziali sensibili e secret di produzione?
Seguo standard di sicurezza rigorosi e il principio del minimo privilegio. Nessuna password, chiave privata o token API sono mai hardcoded nei file YAML delle pipeline. Tutti i valori sensibili sono archiviati in modo sicuro usando GitHub Secrets o GitLab CI/CD Masked Variables, o recuperati dinamicamente tramite AWS IAM OpenID Connect (OIDC) per eli
Puoi creare pipeline di deployment per server privati o VPS di altri provider oltre AWS?
Sì. Creo workflow automatizzati che deployano direttamente su AWS (EC2, ECS, S3/CloudFront), DigitalOcean, Hetzner, Linode o qualsiasi server Linux dedicato usando chiavi SSH sicure, runner self-hosted o webhook trigger.
Supporti configurazioni monorepo o architetture microservice multi-service?
Sì. Configuro filtri per change-path (trigger basati sul percorso) in modo che i workflow vengano eseguiti solo quando cambiano directory di specifici microservice. Questo evita build ridondanti su servizi non interessati, riducendo significativamente i tempi di pipeline e l'uso di minuti CI.
Fornirai documentazione su come modificare o mantenere la pipeline?
Sì. Tutti i file .github/workflows o .gitlab-ci.yml sono scritti con commenti chiari che spiegano ogni fase di build, variabile di ambiente e trigger. Riceverai una panoramica operativa per permettere al tuo team di sviluppo di aggiornare facilmente i passaggi o aggiungere futuri target di deployment.


