Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Penetration Tester, DFIR, Consulente di cybersicurezza
Gli avvisi di sicurezza hanno poco valore senza un piano di risposta chiaro.
Creo playbook professionali di incident response per SOC e runbook di sicurezza che aiutano gli analisti a investigare le minacce, prendere decisioni informate e rispondere in modo coerente.
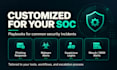
Playbook che posso sviluppare:
Cos’ha da includere il tuo playbook:
Perché scegliere me?
Ho esperienza pratica di SOC con Wazuh, ELK, threat intelligence, indagine sul traffico malware e monitoraggio della sicurezza.
Cosa riceverai:
Documenti Word e PDF modificabili con procedure chiare e operative, pensate per le tue esigenze.
Basic comprende un runbook di avvio, Standard un playbook dettagliato, e Premium due playbook correlati.
Questo è documentation tecnica, non un incident response dal vivo.
Contattami prima di ordinare per discutere del tuo ambiente di sicurezza.


Tipo di documento:
Procedure operative standard (SOP)
Settore:
Sicurezza informatica
Lingua:
Inglese
•
Urdu
Informa il freelance di eventuali preferenze o preoccupazioni relative all'uso di strumenti di IA nel completamento e/o nella consegna dell'ordine.
Traduzione automatica.
Che tipi di playbook SOC puoi creare?
Posso creare playbook per phishing, avvisi di malware, tentativi di brute-force, login sospetti, compromissione dell’account e avvisi SIEM o firewall. Altri scenari di incidente possono essere discussi prima di ordinare.
Puoi personalizzare i playbook per Wazuh o altri strumenti SIEM?
Sì. Posso adattare le procedure a Wazuh, ELK e altre piattaforme di sicurezza usando gli esempi di alert forniti, fonti di log e requisiti operativi.
Cosa riceverò con il mio ordine?
Riceverai un documento Word modificabile e un PDF contenenti le procedure incluse nel tuo pacchetto. I pacchetti Standard e Premium includono anche diagrammi di workflow e riferimenti di supporto.
Hai bisogno di accesso ai miei sistemi?
No. Creo la documentazione in base alle tue esigenze, alle procedure esistenti e agli esempi di alert sanitizzati. Non è necessario l’accesso diretto ai sistemi di produzione.
Puoi creare un set completo di playbook per il mio team SOC?
Sì. Posso sviluppare più playbook specifici per diverso incident tramite un’offerta personalizzata. Contattami con i tuoi scenari, strumenti di sicurezza e requisiti di documentazione per un preventivo su misura.


