Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Specialista in cybersecurity, rapporti di pentest e audit di sicurezza
Effettuerò un'indagine forense digitale completa sulla tua prova digitale. Utilizzo strumenti forensi standard del settore come Autopsy e FTK Imager per recuperare file cancellati, analizzare immagini di disco, esaminare la cronologia del browser e estrarre artefatti digitali.
I miei servizi includono recupero di file, imaging di dischi, forense email, forense della memoria, analisi di hex dump e analisi della cronologia del browser. Sviluppo anche script Python personalizzati e strumenti forensi su misura per le esigenze specifiche del tuo caso.
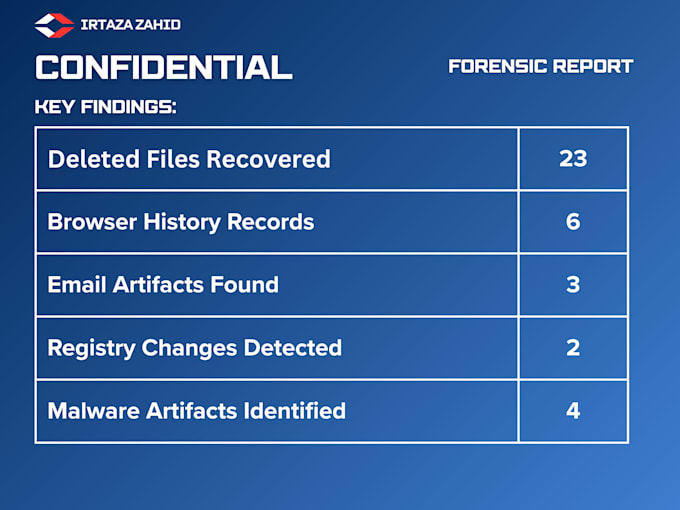
Ciò che riceverai è un rapporto forense professionale con riassunto esecutivo, risultati dettagliati, screenshot e linea temporale delle prove. Per clienti premium, fornisco rapporti pronti per il tribunale con documentazione della catena di custodia.
Gestisco tutti i casi con la massima riservatezza e sono compatibile con NDA. Tutte le prove sono gestite in modo sicuro e vengono eliminate dopo la consegna.
Sia che tu sia uno studente che ha bisogno di un rapporto forense per il tuo progetto, un professionista che indaga su un incidente o un avvocato che necessita di prove digitali per un caso, posso aiutarti.
Contattami per discutere delle tue esigenze di indagine forense.


Traduzione automatica.
Q1. Cosa include il pacchetto Basic?
Il pacchetto Basic include recupero file, analisi di dati cancellati e un rapporto forense di base con risultati. È perfetto per recupero rapido di dati e esigenze forensi di base.
Q2. Qual è la differenza tra Standard e Premium?
Standard include indagine forense completa usando Autopsy e FTK Imager con rapporto dettagliato e screenshot. Premium include tutto in Standard più script Python personalizzati, forense della memoria, forense email, analisi di hex dump e rapporto pronto per il tribunale con documentazione della catena di custodia.
Q3. Con quali dispositivi e dati lavori?
Lavoro con sistemi Windows, immagini di dischi, dump di memoria, file email, cronologia del browser e vari formati di file forensi. Posso analizzare hard disk, SSD, USB e catture di memoria.
Q4. I miei file e dati sono sicuri e riservati?
Sì. Tutti i dati sono gestiti con la massima riservatezza. Sono compatibile con NDA e tutti i file vengono eliminati immediatamente dopo la consegna. La tua privacy è la mia priorità.
Q5. Costruisci strumenti forensi personalizzati?
Sì. La versione premium include script Python personalizzati e strumenti forensi per il tuo caso. Ho realizzato BitLocker Key Finder, script di parsing delle prove, report automatizzati, analisi del registro, carving di file e script di analisi dei log. Ogni strumento è creato appositamente per il tuo caso con codice sorgente incluso.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222

Stati Uniti
Thank you!
200 USD-400 USD
$
1 giorno
Tempo
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
melb2222
Stati Uniti
Thank you!
200 USD-400 USD
$
1 giorno
Tempo