Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Sviluppatore web, specialista in cyber security, esperto di SEO : Nithursan
Livello 1
Ha soddisfatto determinati criteri di prestazione e mostra un forte potenziale nel marketplace.
Molto reattivo
È noto per le risposte super rapide
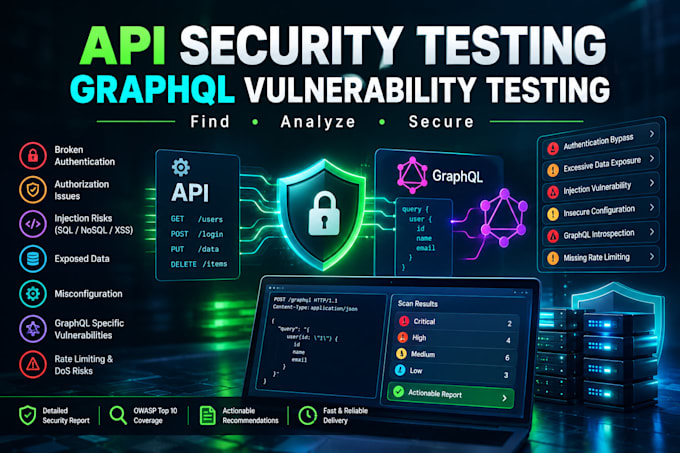
Le tue API espongono dati sensibili? Gli scanner automatici non rilevano le vulnerabilità critiche a più passaggi che causano veri e propri data breach.
Offro servizi di API Security e GraphQL Penetration Testing manuale ed esperto per rafforzare il tuo backend contro minacce avanzate. Approccio la tua infrastruttura con mentalità da bug-bounty, trovando i difetti critici che altri trascurano.
Il mio ambito di testing include:
Cosa ricevi:
Non aspettare che si verifichi una violazione. Contattami prima di ordinare per discutere il tuo obiettivo e la tua tecnologia.
Applicazione di testing:
API
Tecnologia di sviluppo:
JavaScript
•
Node.js
•
NoSQL
•
Python
•
SQL
Dispositivo:
PC
•
Mac
•
Linux
•
iPhone
•
Telefono cellulare Android
Traduzione automatica.
Di cosa hai bisogno per iniziare il penetration test API?
Ho bisogno della documentazione API (Swagger, OpenAPI o collezione Postman), di una lista di endpoint target e di credenziali di test valide con diversi livelli di privilegio.
Testi specificamente GraphQL?
Sì. GraphQL ha vettori di attacco unici. Testo per perdite di introspection, bypass di rate limit basati su alias, batching malevolo e query profondamente annidate che causano esaurimento delle risorse.
Perché il testing manuale è migliore degli scanner automatici?
Gli scanner automatici spesso non rilevano difetti di logica di business e vulnerabilità complesse di Broken Object Level Authorization (BOLA/IDOR). I tester umani validano i risultati, comprendono la logica di business e adattano i percorsi di attacco.
Cosa è incluso nel prodotto finale?
Un rapporto completo di Vulnerability Assessment e Penetration Testing (VAPT) con punteggi di severità CVSS, passaggi di Proof of Concept (PoC) precisi e linee guida di remediation.
Puoi testare la mia API in ambiente di produzione?
Sì, utilizzo tecniche di testing controllate e non distruttive sotto condizioni concordate. Tuttavia, si consiglia vivamente di testare in un ambiente di staging o QA dedicato.
Verifichi anche injection nel database e difetti lato client?
Sì. Testo approfonditamente tutti gli input controllabili dall'utente per sfruttamenti del database (SQLi/NoSQLi), bypass complessi di XSS regex e injection di GraphQL mirate ai resolver sottostanti.
Fornirai una Proof of Concept (PoC) per i bug trovati?
Sì. Ogni vulnerabilità identificata include una guida passo passo per la riproduzione e payload di exploit personalizzati, così il tuo team di sviluppo può verificare facilmente il difetto.
Testi anche Remote Code Execution (RCE)?
Sì. Identificare vulnerabilità critiche come l'esecuzione remota di codice è una delle mie priorità. Analizzo attivamente gli endpoint per percorsi di esecuzione non autorizzati e difetti sistemici a livello di server.
Offri un re-test dopo aver applicato le patch?
Sì. A seconda del pacchetto scelto, offro re-test per verificare che le patch di sicurezza del tuo team abbiano efficacemente mitigato le vulnerabilità segnalate.