Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Spagna
1 ordine completato
Analista di cybersecurity SIEM EDR
Hai bisogno di aiuto per creare dashboard puliti in Splunk, scrivere query SPL complesse o impostare avvisi affidabili? Vuoi capire come funzionano i tuoi log e imparare SPL più velocemente?
Sono uno specialista di SIEM & Splunk. Aiuto i clienti a estrarre insight utili dai loro dati di macchina, rilevare anomalie con avvisi precisi e padroneggiare Splunk attraverso spiegazioni chiare e dashboard strutturati.
Cosa offro:
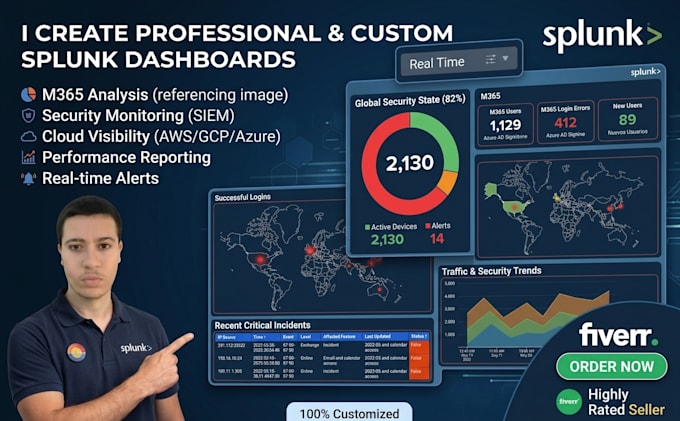
- Dashboard interattivi personalizzati: dashboard visivamente attraenti con filtri dinamici, menu a tendina, selettori di tempo e grafici su misura per le tue esigenze operative o di sicurezza.
- Scrittura e ottimizzazione di query SPL: creazione e risoluzione di problemi con query usando comandi come stats, eval, rex, lookup, timechart e transaction per ricerche rapide.
- Avvisi e report programmati:*Impostare avvisi automatizzati azionabili con soglie precise per mantenere bassi i falsi positivi.
- Indagine e analisi dei log: analizzare i tuoi log di eventi per individuare errori, minacce di sicurezza, cali di prestazioni o tendenze di utilizzo.
- Formazione e guida su Splunk & SPL: walkthrough passo passo per insegnarti come funziona Splunk, come navigare nell'interfaccia e come scrivere le tue query SPL con sicurezza.

Dispositivo:
Desktop
•
Laptop
•
Server
•
Mobile
•
Altro
Sistema operativo:
Windows
•
Linux
•
Ubuntu
