Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Consulente di Cyber Security e Ingegneria Elettrica
Il tuo sito web o la tua web app è davvero sicuro? Individua le debolezze prima che lo facciano gli hacker.
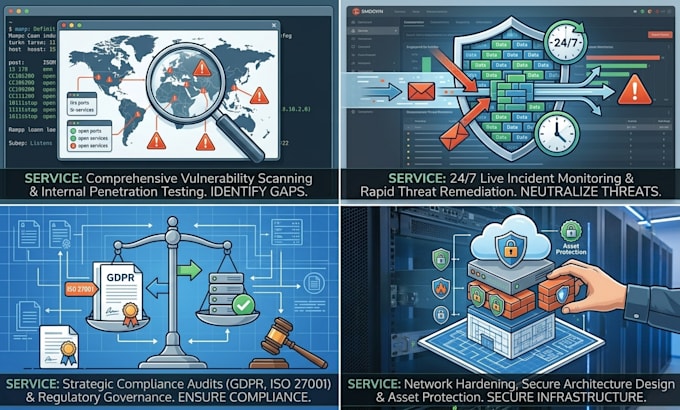
Effettuo penetration test di applicazioni web e valutazione delle vulnerabilità, usando Burp Suite, OWASP ZAP e test manuale, e consegno un report chiaro su cui puoi agire.
Cosa controllo
Casistiche:
Come funziona
Cosa mi serve da te
URL di destinazione, autorizzazione scritta al test e eventuali aree da escludere.
Non incluso
Test DoS/stress, social engineering e test di sistemi che non possiedi o per cui non hai l'autorizzazione a testare
Test della piattaforma:
Test del sito web
Dispositivo:
PC
•
Linux
Traduzione automatica.
Di cosa hai bisogno da me per iniziare la valutazione della sicurezza?
Ho bisogno dell'URL del sito web o applicazione target, dell'ambito di testing concordato e di eventuali credenziali o dettagli di accesso necessari. Devi avere l'autorizzazione per testare il sistema target.
Quali tipi di test di sicurezza offri?
Offro test di sicurezza delle applicazioni web, valutazioni delle vulnerabilità, controlli di sicurezza manuali e testing basato su OWASP. L'ambito preciso dipende dal pacchetto che scegli.
Riceverò un rapporto di sicurezza?
Sì. Riceverai un report chiaro che descrive le vulnerabilità individuate, la loro gravità, il potenziale impatto, le prove dove necessario e le raccomandazioni pratiche per la remediation.
Fai test manuali o solo scansioni automatizzate?
Posso combinare test di sicurezza manuali con scansioni automatizzate di vulnerabilità. I test manuali aiutano a convalidare i risultati e a individuare problemi che gli scanner automatici potrebbero perdere.
Puoi testare un sito ancora in fase di sviluppo?
Sì. È possibile testare ambienti di sviluppo e staging, purché tu abbia l'autorizzazione e l'ambiente sia accessibile per i test.
Puoi testare API o endpoint di applicazioni web?
Sì. I test di API e endpoint possono essere inclusi se rientrano nell'ambito concordato. Contattami prima di ordinare se hai bisogno di test specifici su API.
Risolvi le vulnerabilità che trovo?
Il servizio standard si concentra sull'individuazione, la convalida, il reporting e le indicazioni per la remediation. La risoluzione delle vulnerabilità o le modifiche al codice possono essere discusse separatamente a seconda del progetto.
Cosa succede se ho bisogno di una valutazione di sicurezza più grande o complessa?
Nessun problema. Se il tuo progetto supera l'ambito dei pacchetti elencati, contattami prima di ordinare. Posso rivedere le tue esigenze e offrirti un preventivo personalizzato.
È richiesta l'autorizzazione per i test di sicurezza?
Sì. Eseguo test di sicurezza solo su sistemi per i quali hai un'autorizzazione esplicita. Non testerei sistemi di terze parti senza permesso.