Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Controlli di sicurezza del sito, valutazioni del rischio e conformità, CISM
Tipo di azienda:
Startup
•
Piccole e medie imprese
Settore:
Sicurezza informatica
•
Servizi finanziari
•
Software
Traduzione automatica.
Testiamo o analizziamo i nostri sistemi?
No. La valutazione si basa sulle informazioni e sulle prove che fornisci. Non effettuo scansioni, test o accesso ai tuoi sistemi. Se un penetration test potrebbe essere utile, il report indica dove aggiunge più valore.
È questa una certificazione o un audit di conformità?
No. Si tratta di una valutazione del rischio. Può aiutarti a prepararti per ISO 27001, SOC 2 o un questionario cliente, ma non certifica né attesta la conformità legale.
Cosa succede se non abbiamo molta documentazione?
È normale. Rispondi ciò che puoi. Le informazioni mancanti sono elencate come gap di evidenza, così sai esattamente cosa raccogliere successivamente.
Quale metodo di rischio usi?
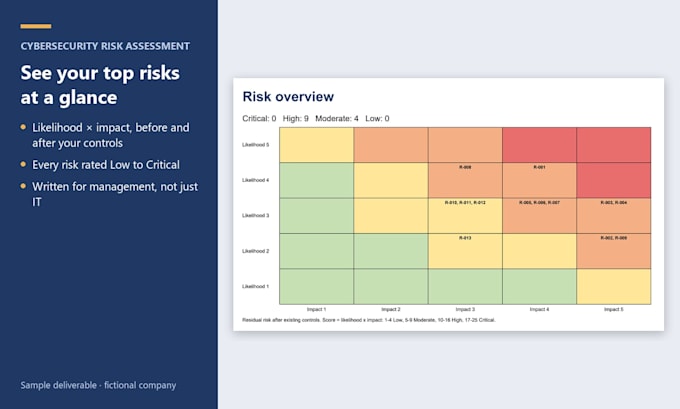
Probabilità (1-5) x impatto (1-5), valutati prima e dopo i controlli esistenti e classificati come Basso, Moderato, Alto o Critico. Se hai una metodologia di rischio approvata, userò la tua.
Come viene trattate le nostre informazioni?
Vengono usate solo per la tua valutazione. Uso strumenti dotati di IA (API Claude di Anthropic) per analizzare le tue risposte e rivedo tutto io stesso. Per favore non inviare password o chiavi e non includere dati personali di cui la valutazione non ha bisogno.
Posso vedere un campione?
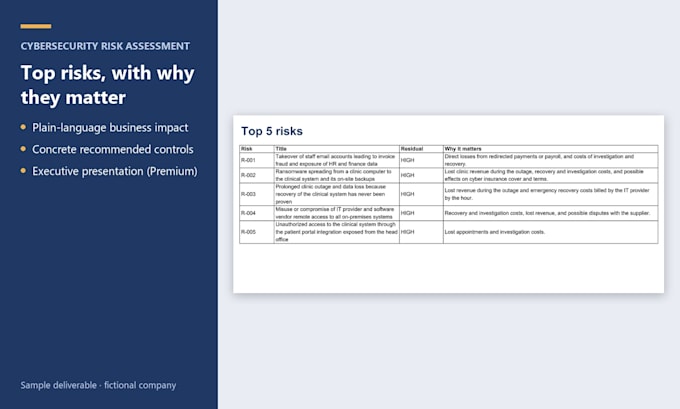
Sì. La galleria mostra pagine da un report di esempio per un'azienda fittizia. Contattami per avere l'intero report di esempio.