Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
Hai costruito un app con Lovable, v0, Bolt, Cursor o ChatGPT - e adesso è rotta? Non sei solo. Il codice generato dall’IA sembra fantastico finché qualcosa non fallisce: i pulsanti non funzionano, la build va in crash, le API scadono, i layout si comprime su mobile. E l’IA si limita a mettere patch sui propri errori in cerchio.
Io aggiusto il vero codice sottostante.
Sono uno sviluppatore enterprise e analista certificato SANS/GIAC (GREM, GCFA, GMON) che lavora quotidianamente con codebase generate dall’IA - JavaScript/TypeScript, React, Next.js, Python, Node - e so esattamente dove i vibe-coded apps vanno storto.
Cosa ottieni:
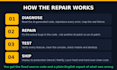
- Diagnosi di ogni errore, non solo del sintomo
- Correzioni reali nel codice sorgente, niente cerotti AI
- Console pulita, funzionalità funzionanti, build che passano
- un rapporto in linguaggio semplice su cosa è stato rotto e perché
- Il codice sorgente riparato, tuo da tenere
debug di sistemi di produzione per vivere. Dove l’IA ha indovinato, lo verifico. Dove ha messo patch su patch, ripristino una struttura pulita.
Hai un errore in console, una distribuzione bloccata o un app che quasi funziona? Mandalo — ti dirò cosa c’è che non va prima che tu effettui l’ordine.
SANS Certified Malware Analyst Forensic Expert
Lingue
Traduzione automatica.
Traduzione automatica.
Quali strumenti di AI supporti?
Codice generato da Lovable, v0, Bolt, Replit, Base44, Cursor e ChatGPT - qualsiasi app JavaScript, TypeScript, React, Next.js, Python o Node. Se gira in un browser o si deploya da GitHub, posso sistemarlo.
E se la mia app è irrecuperabile?
Dopo la diagnosi sarò onesto con te. La maggior parte dei problemi è risolvibile - e se una ricostruzione pulita fosse più economica di una patch, te lo dirò prima che spendi un centesimo.
Firmi NDA?
Sì. Il tuo codice, i dati e l’idea restano strettamente riservati.


