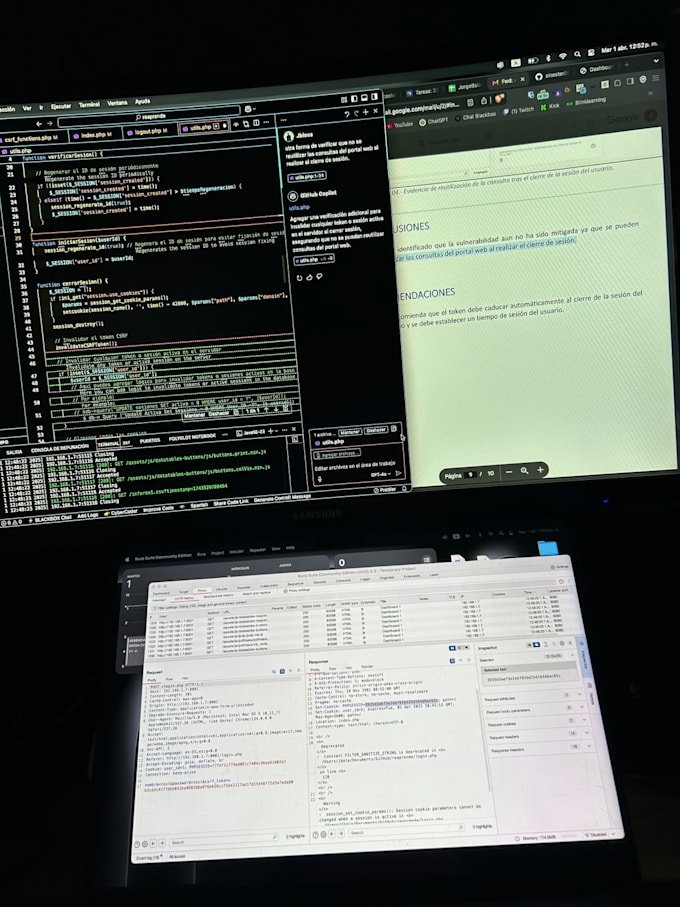
Il tuo sito web è davvero sicuro? Scoprilo prima che lo faccia un attaccante.
Sono un analista di cybersicurezza e penetration tester che lavora in sicurezza delle applicazioni nel settore bancario. Ho trovato e segnalato vulnerabilità critiche in ambienti di produzione reali, tra cui SQL injection, Stored XSS, IDOR/BOLA e prompt injection.
COSA OTTIENI
Test manuale + automatico basato su OWASP Top 10 e NIST
Ogni riscontro con evidenze riproducibili (passi e screenshot)
Punteggio CVSS per ogni vulnerabilità
Piano di remediation chiaro che i tuoi sviluppatori possono mettere in pratica subito
Ritest gratuita dopo le correzioni (pacchetto Premium)
STRUMENTI
Burp Suite, OWASP ZAP, SQLmap, Nmap e script personalizzati.
COME FUNZIONA
1. Inviami l'URL di destinazione e lo scope.
2. Confermiamo lo scope e la tua autorizzazione scritta per testare.
3. Eseguo i test e consegno l'intero rapporto.
IMPORTANTE
Testo solo sistemi di cui sei proprietario o sui quali hai autorizzazione scritta per testare. Tutte le vulnerabilità rimangono strettamente confidenziali.
Scrivimi prima di ordinare così confermiamo lo scope. Mettiamo al sicuro la tua app!