Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD

Traduzione automatica.
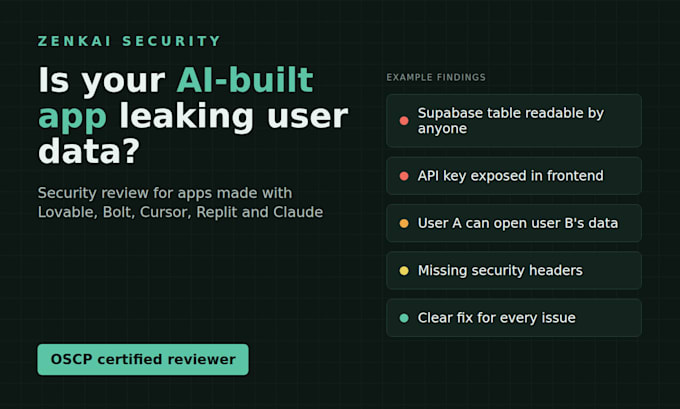
Hai costruito la tua app con Lovable, Bolt, Cursor, Replit o Claude? Gli strumenti AI si consegnano rapidamente, ma ripetono gli stessi errori di sicurezza: chiavi API nel frontend, regole Supabase o Firebase aperte, e rotte API dove un utente può leggere i dati di un altro utente.
Sono Joshua di Zenkai, uno specialista di sicurezza certificato OSCP dai Paesi Bassi. Revisiono la tua app e ti dico esattamente cosa c'è che non va, quanto è grave e come risolverlo, in italiano semplice.
COSA CONTROLLO
COSA OTTIENI
COME FUNZIONA
Mi dai accesso in lettura al tuo repository (o un zip). Lavoro solo sulla tua app, entro il scope che concordiamo. Il test di un'app live si fa solo con il tuo permesso scritto.
Scrivimi prima dell'ordine con il tuo stack e ti confermerò se va bene.
OSCP Certified Ethical Hacker Pentester
Lingue
Traduzione automatica.
Traduzione automatica.
Hai bisogno di accesso alla mia app live?
No. Solo Basic e Standard richiedono accesso in lettura al tuo codice (invito GitHub o zip). Il test live è solo parte di Premium e solo dopo che confermi per scritto di possedere l'app e di essere d'accordo con il scope.
Quali stack supporti?
La maggior parte degli strumenti di costruzione app AI e il loro stack usuale: Next.js, React, Node, Python, Supabase, Firebase, Vercel e Netlify. Scrivimi prima il tuo stack se non sei sicuro.
Modificherai il mio codice?
Nel Basic faccio solo rapporto. In Standard e Premium correggo le criticità tramite una pull request che puoi revisionare prima di unire.
Il mio codice è al sicuro con te?
Il tuo codice viene usato solo per questa revisione. Dopo la consegna, cancello la mia copia e sono disponibile a firmare un NDA.
Utilizzi strumenti di intelligenza artificiale?
Sì, uso AI per velocizzare la lettura del tuo codice. Ogni risultato viene verificato manualmente da me prima di entrare nel rapporto.
