Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Revisione del codice sicura e correzione delle vulnerabilità
Trovo e correggo bug di sicurezza reali in applicazioni web, API e plugin WordPress, e ti consegno un rapporto chiaro più le correzioni funzionanti, non un PDF spaventoso su cui non puoi agire.
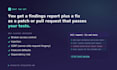
Ciò che ottieni: ogni scoperta con la posizione esatta, il motivo per cui è sfruttabile e come correggerla, poi la correzione stessa come patch o pull request che si compila e supera i tuoi test.
Mi concentro sui bug che davvero contano: controllo accessi e autorizzazioni rotti, injection, SSRF, impostazioni di default insicure e rischi di dipendenza. Il mio lavoro di sicurezza open-source è pubblico su research.itsjustin.me.
Questo è solo sicurezza difensiva autorizzata. Revisiono codice di cui possiedi i diritti o per cui hai chiaramente l'autorizzazione. Non attacco sistemi live o target di terze parti.
Scrivimi prima con il tuo stack e una stima di quanto è grande il codice, e ti dirò onestamente quale pacchetto si adatta e cosa posso impegnarmi a fare.

Tecnologia di sviluppo:
JavaScript
Traduzione automatica.
Testi anche sul mio sito live?
No. Faccio una revisione statica del tuo codice sorgente e consegno le correzioni. Qualsiasi test dinamico avviene solo se lo autorizzi per scritto ed è il tuo sistema.
Cosa ottengo alla fine?
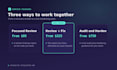
Un rapporto di scoperte con la posizione esatta e la gravità di ogni problema, più correzioni consegnate come patch o pull request che si compilano e superano i tuoi test, sui pacchetti Review and Fix e Audit and Harden.
Quali linguaggi e stack copri?
JavaScript e TypeScript, Python, PHP e WordPress, e Go.
Firmerai un NDA?
Sì, su richiesta.


