Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Penetration tester di applicazioni web e specialista di sicurezza API
Se il tuo applicativo web è completamente sicuro contro gli attacchi informatici del mondo reale?
I scanner automatici spesso ignorano criticità come le logiche di business e i controlli di accesso rotti. Con un solido background in ingegneria di applicazioni web full-stack, eseguo test di penetrazione manuali approfonditi per individuare vulnerabilità prima che i malintenzionati possano sfruttarle.
Cosa Testo (OWASP Top 10 & oltre):
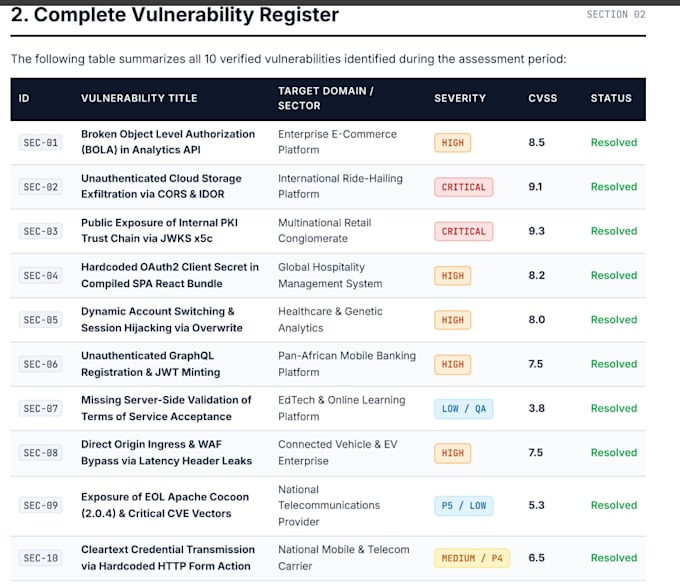
Controllo di accesso rotto & IDOR (BOLA)
SQL Injection & Command Injection
Cross-Site Scripting (XSS) & CSRF
Furto di autenticazione & gestione sessioni
Configurazioni di sicurezza errate & esposizione di dati sensibili
Errori di logica di business & vulnerabilità API REST
Consegne:
Rapporto di audit di sicurezza professionale in PDF completo
Sintesi esecutiva per la direzione
Dettaglio tecnico con passaggi di riproduzione (PoC)
Indicazioni chiare e facili da seguire per la correzione da parte degli sviluppatori
Scope & Etica:
<p Conduco esclusivamente valutazioni di sicurezza autorizzate. Assicurati di possedere o di avere un'autorizzazione esplicita per testare il sistema target.


Test della piattaforma:
Test del sito web
Dispositivo:
PC
•
Telefono cellulare Android
Traduzione automatica.
Di cosa ho bisogno per iniziare il test?
Ho bisogno dell'URL target, dell'ambito della valutazione e degli account/credenziali di test (se si testano ruoli utente autenticati). Devi anche confermare di avere il permesso di autorizzare il test.
Il penetration test interromperà il mio sito o servizi in produzione?
No. Eseguo test manuali sicuri e controllati senza attacchi di tipo denial-of-service (DoS) aggressivi, garantendo che l'ambiente di produzione o di staging rimanga stabile e funzionante.