Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Architetto della sicurezza: Microsoft Sentinel, KQL, SOAR e agenti AI
Livello 1
Ha soddisfatto determinati criteri di prestazione e mostra un forte potenziale nel marketplace.
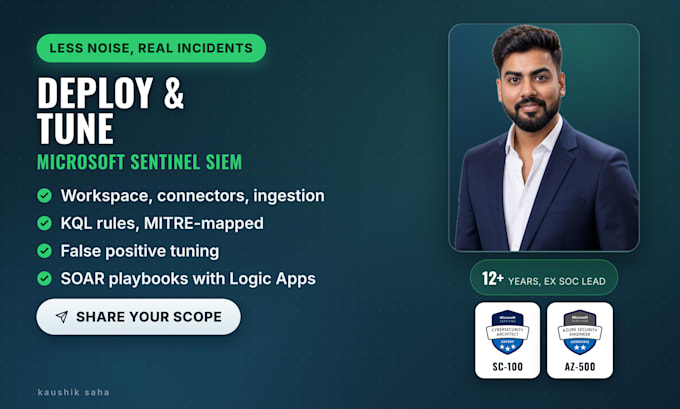
Sentinel acceso ma sommerso da allarmi rumorosi? Oppure parti da zero e vuoi che sia fatto bene fin dalla prima volta?
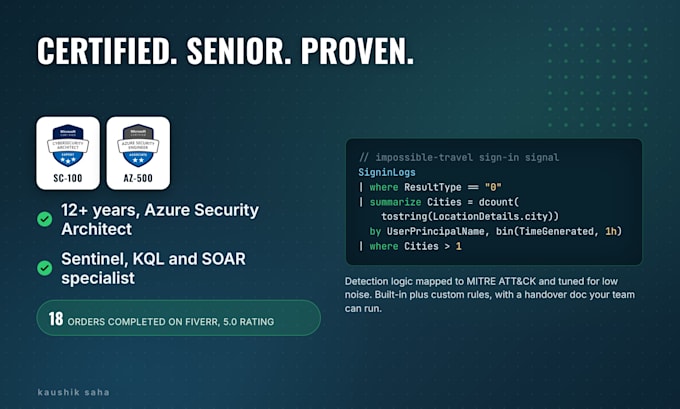
Sono Kaushik, Azure Security Architect con oltre 12 anni in cybersecurity. Possiedo SC-100 e AZ-500.Costruisco Microsoft Sentinel nel modo in cui un SOC funzionante ne ha bisogno.
Cosa ottieni
Per chi è
Aziende e MSSP che configurano Sentinel, oppure team con uno spazio di lavoro da superare di tarature. Funziona con Defender XDR e il portale Defender unificato.
Scrivimi descrivendo il tuo scope prima di ordinare. Confermerò il pacchetto giusto o invierò un'offerta personalizzata per lavori più ampi.
Provider Cloud:
microsoft azure
Risorsa di cloud computing:
Gruppi di sicurezza
•
Altro
Traduzione automatica.
Il tuo Sentinel è già in esecuzione ma fa rumore? Puoi ottimizzarlo?
Sì. Rivaldo le regole di analytics, identifico quelle che provocano falsi positivi, ottimizzo KQL e soglie e aggiungo regole di automazione in modo che gli analisti vedano incidenti reali. Mandami le tue regole più rumorose e le fonti dati e ti confermerò l'ambito.
Cosa include ogni pacchetto di servizi?
Base: Sentinel in funzione, 3 fonti dati collegate, 10 regole integrate attive. Standard: aggiunge regole KQL personalizzate, configurazione della retention e un workbook. Premium: l'intera build con playbooks SOAR, mapping MITRE ATT&CK e ottimizzazione dei costi.
Quali informazioni devo fornire per iniziare?
Fornisci accesso al tuo ambiente Azure, dettagli delle fonti di dati per l'integrazione e obiettivi specifici (ad esempio, rilevamento minacce, conformità o automazione). Questo garantisce che il deployment sia in linea con le esigenze e gli obiettivi della tua organizzazione.
Offrite supporto post-distribuzione?
Sì. Dopo la consegna aiuto a gestire Microsoft Sentinel, risolvo problemi e mantengo operativo il tuo security operations. Ulteriore supporto o training del team può essere richiesto su richiesta.
I pacchetti di servizi possono essere personalizzati per le esigenze specifiche della mia organizzazione?
Assolutamente! Tutti i pacchetti sono flessibili e possono essere adattati alle tue esigenze, che si tratti di dashboard personalizzate, analisi avanzate o integrazione con altri sistemi. Contattami per discutere i tuoi requisiti unici.
Puoi collegare fonti di dati non Microsoft?
Sì, supporto Syslog, Common Event Format (CEF) e connettori personalizzati.
Puoi creare playbook per risposte automatizzate?
Sì, creo Logic Apps che automatizzano flussi di lavoro di indagine e remediation.
Mi guiderai attraverso il dashboard e le regole?
Assolutamente. Includo documentazione o una sessione di walkthrough dal vivo (solo Premium).
Questo servizio è personalizzabile per il mio ambiente?
Certamente. Adatto ogni setup alle dimensioni della tua azienda, all'uso del cloud e al modello di minaccia.