Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
PNPT Penetration Tester, sicurezza di Web, API e Active Directory
Preoccupato che la tua applicazione web o API abbia delle vulnerabilità che gli attaccanti potrebbero sfruttare? La testo come farebbe un vero attaccante e ti consegno un report chiaro e pratico.
Sono un ingegnere VAPT praticante e istruttore di cybersecurity, certificato in PNPT e PJPT.
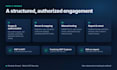
COSA TESTO:
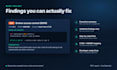
COSA RICEVI:
COME FUNZIONA:
Puoi vedere il report di esempio nella galleria per verificare la qualità prima di ordinare.
Il testing è non distruttivo e viene eseguito solo su asset di tua proprietà o autorizzati a testare. Scrivimi prima così possiamo confermare ambito e tempistiche.

Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
JavaScript
•
Node.js
•
PHP
•
Python
•
React
Dispositivo:
PC
•
Linux
Traduzione automatica.
di cosa hai bisogno per iniziare?
URL di destinazione, autorizzazione scritta per testare, una lista di scope e out-of-scope, credenziali dell'account di test e la finestra di testing preferita.
Il testing potrebbe danneggiare il mio sito?
Il testing è non distruttivo di default. È preferibile usare un ambiente di staging e ogni test ad alto rischio viene eseguito solo con la tua approvazione.
Cosa include il rapporto?
Ogni scoperta con severità CVSS, prova di concetto, endpoint interessati e passaggi per la remediation. La versione premium include un riassunto esecutivo per la gestione.
Offri un retest?
La versione premium include un retest gratuito dopo aver applicato le correzioni. Per Basic e Standard, un retest può essere aggiunto come extra.
Firma NDA e mantieni riservati i miei dati?
Sì. Firma NDA su richiesta. Tutte le scoperte e i dati del cliente rimangono riservati e vengono eliminati dopo la consegna. Testo solo con autorizzazione scritta.
Quali strumenti e metodologia usi?
Seguo la OWASP Web Security Testing Guide e l'OWASP Top 10. Gli strumenti includono Burp Suite, ffuf, Nuclei e sqlmap, ma ogni scoperta viene confermata manualmente prima di inserirla nel report.
Il report può aiutare con SOC 2, ISO 27001 o revisioni di sicurezza del cliente?
Sì. Il report può servire come prova di un test di penetrazione indipendente per audit e questionari di sicurezza dei fornitori. È un test tecnico, non un audit di conformità formale o una certificazione.


