Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
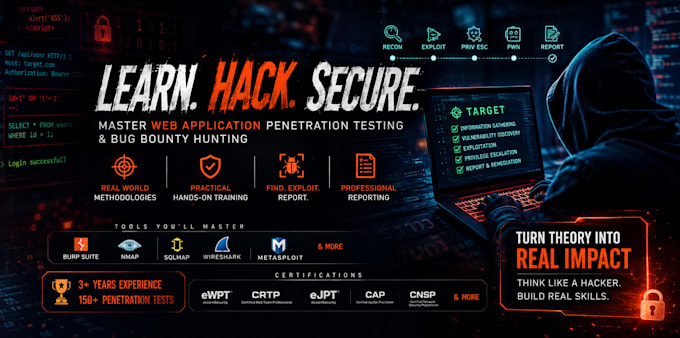
Vuoi imparare il penetration testing di applicazioni web e la caccia ai bug bounty da un professionista della cybersecurity?
Sono un Ingegnere di Cybersecurity con oltre 3 anni di esperienza pratica e più di 150 test di penetrazione e valutazioni di vulnerabilità su applicazioni web, API e infrastrutture.
Offro formazione pratica 1-a-1 pensata per aiutarti a capire come i professionisti della sicurezza affrontano le applicazioni web e scoprono, validano e segnalano le vulnerabilità.
Cosa puoi imparare:
Fondamenti di sicurezza delle applicazioni web
Ricognizione e scoperta della superficie di attacco
Burp Suite e tecniche di testing pratico
Autenticazione, autorizzazione e IDOR
XSS, SQL Injection e altre vulnerabilità comuni
Test di sicurezza API
Vulnerabilità della logica di business
Validazione delle vulnerabilità e proof of concept
Metodologia e workflow del bug bounty
Scrivere report di vulnerabilità chiari e professionali
Divulgazione responsabile e pratiche legali di testing
Il mio training si concentra su metodologia pratica più che sulla teoria. Posso adattare le lezioni al tuo livello di competenza attuale, che tu sia un principiante, uno studente di cybersecurity, un aspirante penetration tester o in preparazione per iniziare la caccia ai bug bounty.


Scopo della lezione:
Sicurezza informatica
Tecnologia di sviluppo:
JavaScript
•
Python
•
PHP
•
SQL
•
Linux
•
Bash
•
Altro