Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
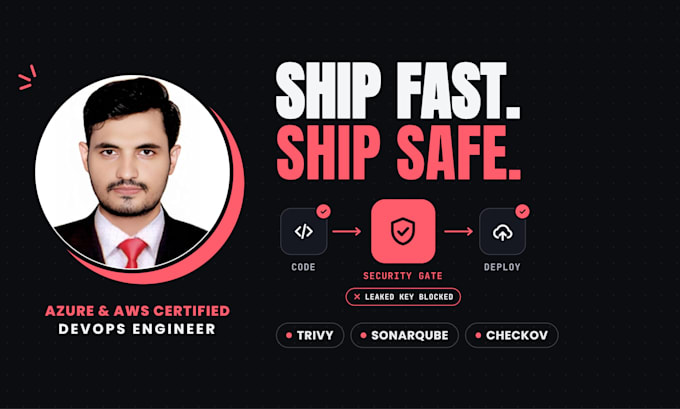
Ingegnere DevOps certificato Azure e AWS
Livello 1
Ha soddisfatto determinati criteri di prestazione e mostra un forte potenziale nel marketplace.
Una chiave API trapelata o un pacchetto vulnerabile possono costare molto di più di una configurazione di sicurezza. Aggiungerò controlli di sicurezza automatici alla tua pipeline CI/CD, in modo che i problemi vengano rilevati prima della produzione, senza rallentare il tuo team.
Cosa ottieni:
Funziona con GitHub Actions, GitLab CI, Azure DevOps e Jenkins.
Utilizzi strumenti di coding AI? Il codice generato dall'AI può contenere chiavi incorporate o pacchetti obsoleti. Questi controlli li intercettano automaticamente.
Perché me: sono certificato Microsoft (AZ-104, AZ-305, AZ-400, SC-900) e AWS Solutions Architect, e le mie pipeline sono protette con Trivy e Checkov.
Ogni ordine termina con un breve report: cosa è stato trovato, cosa ho corretto e cosa fare successivamente
Strumenti:
Docker
Framework:
Terraform
Provider Cloud:
Amazon Web Services
•
Piattaforma Google Cloud
Linguaggio di programmazione:
C
Expertise:
Sviluppo
Traduzione automatica.
Le scansioni di sicurezza rallentano la mia pipeline?
Di solito di un minuto o due. Le scansioni girano in parallelo dove possibile e affino i cancelli in modo che le build falliscano solo per rischi reali, non per rumore.
Quali strumenti CI supporti?
GitHub Actions, GitLab CI, Azure DevOps e Jenkins. GitHub Actions e Azure DevOps sono i miei punti di forza.
Cosa succede quando una scansione individua un problema?
La pipeline si ferma e mostra esattamente cosa è fallito e come sistemarlo. Aggiungi i find critici alla voce Fix e li correggo per te, poi eseguo di nuovo le controlli.
Questo aiuta anche con codice generato dall'IA?
Sì. Gli strumenti di coding IA a volte aggiungono chiavi incorporate o pacchetti obsoleti. Le scansioni di segreti e dipendenze catturano automaticamente questi casi a ogni push.
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5

Regno Unito
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
50 USD
Prezzo
2 giorni
Tempo
| (1) | ||
| (0) | ||
| (0) | ||
| (0) | ||
| (0) |
rykerjakob5
Regno Unito
Abdullah did an outstanding job with my DevSecOps project! He was professional, responsive, and knowledgeable. His review of my CI/CD security pipeline and recommendations were extremely helpful. Highly recommended
50 USD
Prezzo
2 giorni
Tempo
