Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Architetto di Sicurezza Microsoft Entra ID e Active Directory
Ancora codes tramite SMS per l’accesso a Microsoft 365, o non hai MFA proprio?
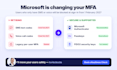
Microsoft sta eliminando MFA via SMS e chiamata vocale in Entra ID. Dal 1 febbraio 2027, gli utenti che hanno solo SMS o chiamate impostate verranno bloccati finché non si registra un nuovo metodo.
sposterò la tua organizzazione a MFA sicura con Microsoft Authenticator e passkey, senza blocchi e senza un mare di ticket al help desk.
Cosa faccio:
Perché me:
15+ anni come Microsoft Identity Security Architect, implementando Azure MFA, Windows Hello e Conditional Access per aziende in Aerospaziale, Sanità e Banche.
Non sai da dove cominciare? Il MFA Readiness Check è un ottimo primo passo.
Ogni tenant è diverso, quindi mandami un messaggio prima di ordinare. Rivedrò le tue esigenze e consiglierò il pacchetto giusto. Sarò felice di aiutarti!
Provider Cloud:
microsoft azure
Traduzione automatica.
Cosa succede se non passiamo all’app Microsoft Authenticator?
Dal 1 febbraio 2027, Microsoft interromperà l’invio di codici MFA via SMS e telefonate. Gli utenti che hanno solo SMS o chiamate verranno bloccati al login finché non registrano un nuovo metodo, come una passkey. Questo spesso provoca blocchi e un aumento delle chiamate al supporto.
Non abbiamo ancora MFA. Questo servizio è per noi?
Sì. Lo configurerò da zero con Authenticator e passkeys, così non dovrai migrare di nuovo in seguito.
Gli utenti saranno bloccati fuori?
No. SMS resta come fallback finché ogni utente non registra un nuovo metodo, e le modifiche vanno prima a un gruppo pilota.
E per utenti senza smartphone o con dispositivi condivisi?
Prevedo opzioni per loro, come chiavi di sicurezza FIDO2 o Windows Hello, oppure un’eccezione documentata.
Quale licenza ci serve?
Authenticator e passkeys funzionano con qualsiasi piano Microsoft 365. Conditional Access richiede Entra ID P1/P2, incluso in Business Premium e E3/E5.


