Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD



Traduzione automatica.
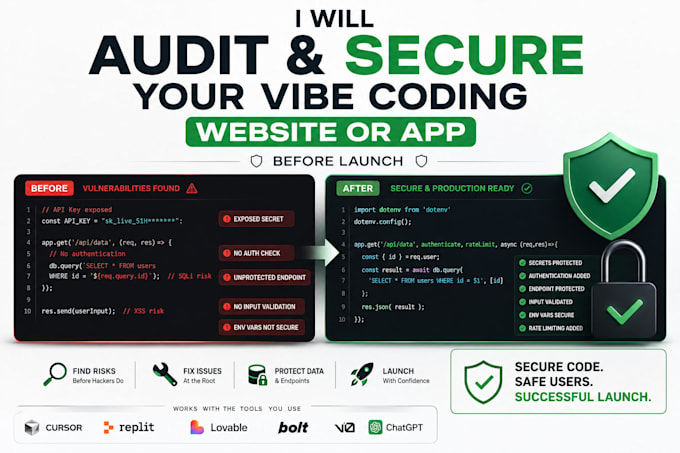
Vibe ha codificato il tuo sito o app con Cursor, Replit, Lovable, Bolt, v0 o ChatGPT ma non sei sicuro se sia davvero sicuro da lanciare? Il codice generato dall'AI spesso presenta problemi di sicurezza nascosti: chiavi API esposte, controlli di autenticazione mancanti, regole del database non protette o input utente non validati. Controllerò il tuo codice, troverò questi rischi e li risolverò prima che utenti reali (o i loro pagamenti) tocchino la tua app.
Cose che verifico:
Perfetto per:
Tech: React, Next.js, Node.js, Tailwind, REST APIs. Revisiono codice da qualsiasi strumento di coding AI, indipendentemente da quale lo abbia generato.
Scrivimi con il link al tuo repo o progetto e ti dirò cosa trovo e cosa serve per sistemarlo.
Full Stack Developer, TypeScript, React , Next Js, Express Js
Lingue
Traduzione automatica.
Traduzione automatica.
Cos'è un audit di sicurezza vibe coding?
Verifico il tuo codice generato dall'AI per rischi di sicurezza comuni — chiavi API esposte, controlli di autenticazione mancanti, accesso al database non protetto e gap nella validazione degli input — poi ti fornisco un rapporto e risolvo i problemi trovati.
Il mio app è stato creato con [Cursor/Replit/Lovable/Bolt/v0] — puoi comunque fare l'audit?
Sì. Revisiono il codice indipendentemente dallo strumento di AI che lo ha generato, perché i problemi di sicurezza di base (chiavi esposte, autenticazione debole, input non validati) sono simili tra gli strumenti.
Devo condividere il mio codice sorgente?
Sì — basta un link al repository (GitHub) o i file esportati del progetto. Senza accesso al codice reale, non posso fare un audit completo.
Cosa succede se trovo un problema critico che potrebbe essere sfruttato attivamente?
Lo segnalerò subito, anche prima di consegnare il rapporto completo, così puoi mettere offline l'app o limitare l'accesso se necessario mentre si risolve il problema.
Questo garantirà che la mia app sia al 100% sicura?
Nessun audit può garantire sicurezza assoluta — nuove vulnerabilità emergono nel tempo. Questo audit copre i rischi più comuni e ad alto impatto visti nelle app vibe coded e riduce significativamente l'esposizione, ma si consiglia una revisione continua man mano che l'app cresce.
Hai bisogno di accesso admin, credenziali di hosting o chiavi API?
Per una scansione solo del codice (Basic), no — basta il repository. Per le correzioni (Standard/Premium), potrei aver bisogno di accesso limitato (ad esempio, ambiente di staging o credenziali specifiche) a seconda di cosa serve modificare.
Qual è la differenza tra Basic, Standard e Premium?
Basic è una scansione + rapporto scritto (tu risolvi i problemi). Standard aggiunge correzioni per i problemi critici principali. Premium include un audit completo, tutte le correzioni e rafforzamenti aggiuntivi come rate limiting e controlli di autenticazione più robusti.
La mia app non è ancora lanciata — dovrei comunque fare questa verifica?
Sì, idealmente prima del lancio — è molto più facile e meno costoso risolvere le vulnerabilità di sicurezza prima che utenti reali, pagamenti o dati siano coinvolti.