Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere di cybersecurity, creatore di CTF e sviluppatore web sicuro
Livello 1
Ha soddisfatto determinati criteri di prestazione e mostra un forte potenziale nel marketplace.
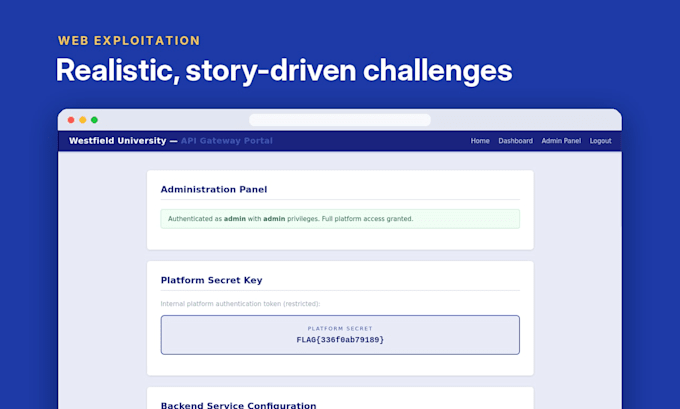
Hai bisogno di sfide CTF realistiche per l’addestramento in cybersecurity, un corso universitario, esercitazioni di gruppo o un evento? Creo sfide originali di capture the flag da zero, ognuna con una flag testata e una lettura guidata chiara.
Cosa ottieni:
- Sfide CTF originali, niente template o puzzle copiati
- Categorie: Web Exploitation, Cryptography, Digital Forensics, Network Security, OSINT, Steganography e Reverse Engineering
- Difficoltà adeguata al tuo pubblico, da principiante ad avanzato
- Una flag testata e una guida passo-passo per ogni sfida
- File Docker pronti da lanciare (pacchetto Premium)
Disponibili anche walkthrough guidati di pratica o sfide ritirate, così impari di persona le tecniche di ethical hacking.
Perché lavorare con me:
- Blue Team Lead con esperienza reale di penetration testing
- valutazione 4.9, con clienti ricorrenti in Germania e Spagna
- risposte rapide e revisioni incluse
Scrivimi la tua categoria, difficoltà e scadenza, ti invio un preventivo personalizzato.
Traduzione automatica.
Cosa devo inviarti per iniziare?
Dimmi la categoria, livello di difficoltà, quante sfide servono, chi le giocherà e la scadenza. Se hai una tematica o una piattaforma CTF in mente, tipo CTFd, menzionala.
Quali categorie CTF copri?
Web Exploitation, Cryptography, Digital Forensics, Network Security, OSINT, Steganography e Reverse Engineering. Posso mescolare categorie in un ordine.
Le sfide sono originali?
Sì. Ogni sfida è realizzata da zero per il tuo ordine. Non riutilizzo template o puzzle pubblici, così i giocatori non trovano le risposte online.
Riceverò le soluzioni?
Sì. Ogni sfida viene fornita con la flag testata e una guida passo-passo che spiega la soluzione prevista, così puoi rivederla o condividerla con i giocatori dopo l’evento.
Qual è la tua esperienza in cybersecurity?
Guido un Blue Team al Hackers Lab, ho lavorato come penetration tester e ho creato e risolto sfide CTF in web, crypto, forensics e network security. Clienti in Germania, Spagna e Regno Unito mi hanno assunta per lavori CTF.