Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Senior DevOps SRE, sviluppatore Full Stack, sicurezza Blockchain
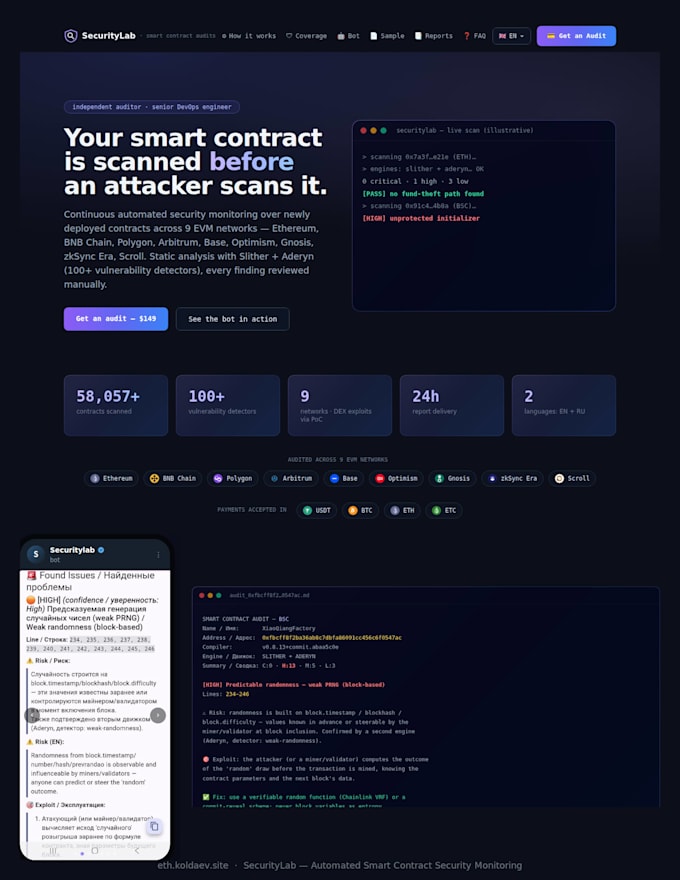
Audit di sicurezza di smart contract: monitoraggio automatizzato + revisione manuale su 9 catene EVM. Gestisco una pipeline di sicurezza continua che individua vulnerabilità nei smart contract Solidity prima che possano farlo gli attaccanti, combinata con un audit manuale approfondito da un ingegnere. Cosa ottieni: - Analisi multi-motor: il codice viene analizzato usando Slither + Aderyn (oltre 100 rilevatori combinati). Nessuna supposizione di LLM, ogni scoperta viene revisionata accuratamente a mano. - 9 reti EVM: supporto completo per Ethereum, BNB Chain, Polygon, Arbitrum, Base, Optimism, Gnosis, zkSync Era e Scroll. - Riproduzione fork mainnet: dove esistono template, gli exploit vengono riprodotti su un fork di mainnet (non teorico). Casi: manipolazione oracle di BeatXswap ($63k+ di profit riprodotto), takeover di governance di Yam Finance, e exploit di donazioni di Venus Protocol. - Protezione DEX/AMM: i contratti DeFi ricevono un controllo aggiuntivo personalizzato sui rischi di manipolazione dei prezzi tramite letture di pool, confermato da PoC. - Rapporti pratici: descrizione dettagliata del rischio, percorso dell'exploit e correzione del codice (EN/RU). Statistiche: oltre 56.900 contratti scansionati e monitorati con successo fino ad oggi. Proteggi il tuo protocollo. Contattami oggi!


Standard token:
ERC-20
Linguaggio di programmazione:
Python
Piattaforma blockchain:
Ethereum
Traduzione automatica.
È un vero audit o una supposizione di LLM?
Nessun LLM nel pipeline di audit. Ogni scoperta deriva da Slither e Aderyn — due motori di analisi statica indipendenti, gli stessi strumenti usati da studi di audit professionali — verificati tra loro, con un fallback euristico quando un contratto non si compila. Dove esiste un fork di test temporaneo
Cosa significa esattamente "PoC-CONFIRMED"?
Significa che l'exploit è stato riprodotto con successo su una copia forkata di mainnet esattamente nel blocco dell'attacco. Ricrea il problema fino al wei. Questa validazione automatica e manuale indipendente dimostra che la vulnerabilità è al 100% reale e pericolosa, non solo un avvertimento teorico.