Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere senior di sicurezza informatica
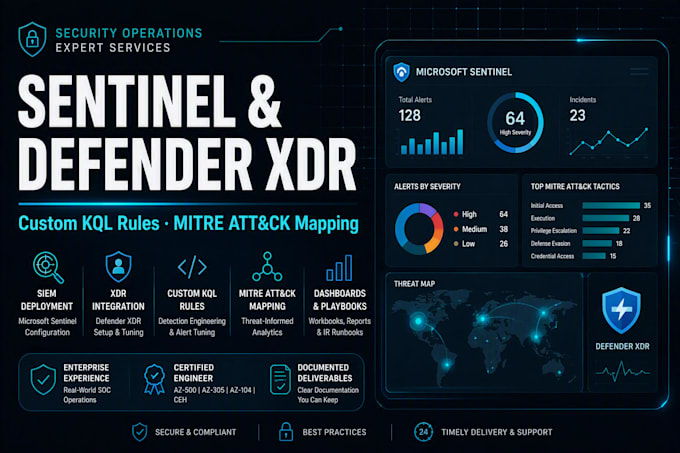
Stai pagando per Microsoft Sentinel e ancora mancano attacchi, o sei sommerso da alert che nessuno può gestire?
Gestisco le operazioni di sicurezza aziendale per un grande gruppo industriale e creo deployment di Sentinel e Defender XDR che producono rilevamenti reali, non rumore.
Cosa offro:
- Configurazione dello spazio di lavoro Sentinel, onboarding di data connector e sorgenti di log: Microsoft 365, Entra ID, Azure Activity, Event Hub, firewall, WAF, server Linux e Windows.
- Regole analitiche personalizzate scritte in KQL e mappate a MITRE ATT&CK - Configurazione di Defender XDR e correlazione degli incidenti tra identità, endpoint, email e app cloud.
- Ottimizzazione degli alert per ridurre i falsi positivi, con logica di soppressione documentata.
- Workbooks e dashboard per analisti SOC e report di gestione.
- Playbook di risposta agli incidenti e un runbook scritto che tu conservi.
Ogni ordine include un documento di configurazione e una chiamata di walkthrough. Scrivimi con le tue sorgenti di log e il livello di licenza e confermerò l'ambito prima che tu ordini.
Provider Cloud:
microsoft azure
Expertise:
Installazione
•
Sviluppo
•
Configurazione
•
Performance
Risorsa di cloud computing:
Altro