Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA



Traduzione automatica.
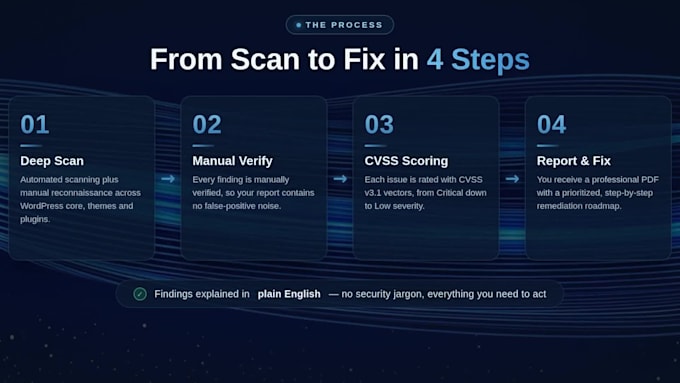
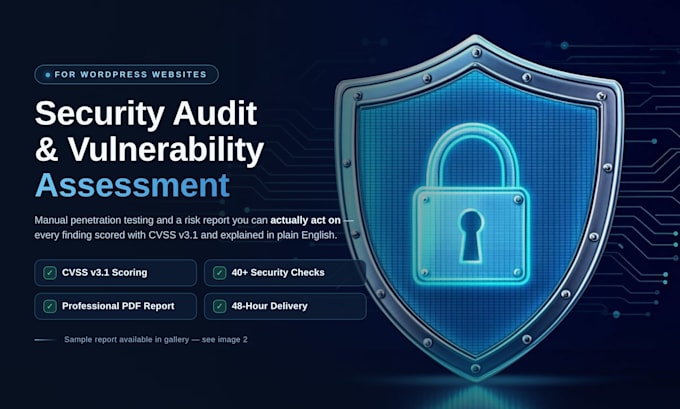
Il tuo sito WordPress è sicuro contro hacker, malware e attacchi di brute-force? Non aspettare che venga compromesso. Come esperto di cybersecurity, eseguirò un audit di sicurezza approfondito e una valutazione delle vulnerabilità pensata appositamente per le piattaforme WordPress.
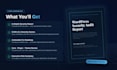
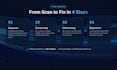
COSA CONTROLLO E VALUTO:
CARICHE CHE RICEVERAI:
PERCHÉ SCEGLIERE ME: Tempi di risposta rapidi, revisione manuale esperta e comunicazione affidabile.
Contattami subito se hai domande o requisiti personalizzati prima di ordinare!
Ricorda che è contrario alle politiche di Fiverr per i freelance includere temi, modelli o qualsiasi altro elemento che violi i diritti di terzi o le leggi applicabili nell'opera consegnata. Per saperne di più, consulta Guida alla creazione digitale responsabile.
Vulnerability Assessment and Ethical hacking
Lingue
Traduzione automatica.
Traduzione automatica.
Questo test di penetrazione farà arrestare il mio sito o influenzerà gli utenti in live?
No. Tutti i test sono sicuri al 100% e non distruttivi. Non eseguo attacchi DoS/DDoS né payload distruttivi. Posso testare in modo sicuro sull'ambiente di produzione in orari di basso traffico o su un server di staging.
Questo è solo uno scanner automatico o è un test manuale?
I pacchetti Standard e Premium includono un deep manual penetration testing usando Burp Suite Pro e metodologie OWASP. Gli scanner automatici rischiano di perdere fino al 70% della logica di business e delle vulnerabilità IDOR — io verifico manualmente ogni riscontro per eliminare falsi positivi.
Firma un Non-Disclosure Agreement (NDA) per proteggere i nostri dati?
Assolutamente sì. Garantisco la massima riservatezza. Sono disponibile a firmare NDA della tua azienda prima di iniziare, e tutti i log di test, payload e report vengono eliminati in modo permanente dal mio ambiente locale una volta completato il progetto.
Hai bisogno dell'accesso wp-admin o hosting per eseguire l'audit di sicurezza?
Per i test di tipo Basic e Standard black/grey-box ho bisogno solo del tuo URL (e un login di test utente se disponibile). Richiedo l'accesso wp-admin o cPanel/SSH solo per il pacchetto Premium, dove correggo personalmente le vulnerabilità e configuro il tuo WAF.
Puoi pulire un sito WordPress già infetto da malware?
Sì! Se il tuo sito è attualmente hackerato, rediretto o messo nella lista nera da Google, contattami prima di ordinare. Nel pacchetto Premium rimuovo backdoor, pulisco file core/plugin infetti e Fortifico il sito per evitare reinfezioni.