Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Ingegnere Elastic SIEM: regole di rilevamento, pipeline di log, dashboard
Hai bisogno di un SIEM che funzioni in produzione, non solo in laboratorio?
Io gestisco Elastic Security ogni giorno in un SOC 24/7. Lo implementerò anche per te nello stesso modo: sicuro, dimensionato per il tuo volume di log e documentato.
Cosa ottieni:
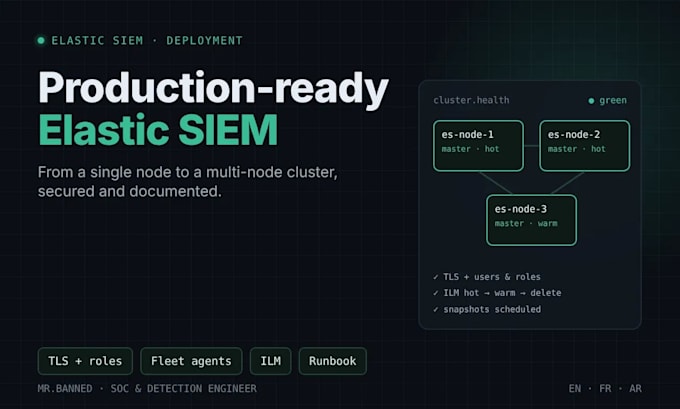
Premium aggiunge un cluster multi-nodo: ruoli dedicati, tier hot e warm, snapshot.
Perché me:
Prima di ordinare, mandami il numero di host, le tue fonti di log e dove deve girare lo SIEM. Confermerò il pacchetto giusto e la dimensione.

Server:
Virtual private server
•
Database server
Sistema operativo:
Windows
•
Linux
Traduzione automatica.
Hai bisogno di accesso ai miei server?
Sì: accesso SSH o console alle macchine che fornisci, limitato a questo progetto e rimosso al delivery. Se vuoi, ti do i comandi e le config e ti guiderò mentre li esegui.
Puoi implementare su AWS, Azure, GCP o in locale (on-prem)?
Sì. Qualsiasi VM Linux, host Docker o server on-prem. Posso anche configurare una distribuzione Elastic Cloud che già possiedi.
Quale licenza Elastic serve?
La licenza Basic gratuita copre questo servizio, comprese le regole di rilevamento di Elastic Security. Alcune funzionalità, come i lavori di machine learning e alcuni connettori di allerta, richiedono un abbonamento a pagamento. Ti dirò prima di iniziare se ne hai bisogno.
Quanto grandi dovrebbero essere i miei server?
Dipende dal volume di log giornaliero e dalla conservazione. Inviami il numero di host e di fonti e ti darò una stima prima di ordinare.
Cosa succede dopo il parto?
Ricevi un runbook e una call di handover. Se qualcosa della mia configurazione si rompe entro 7 giorni, lo aggiusto gratuitamente. Il supporto continuativo è disponibile come offerta personalizzata.
