Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere Elastic SIEM: regole di rilevamento, pipeline di log, dashboard
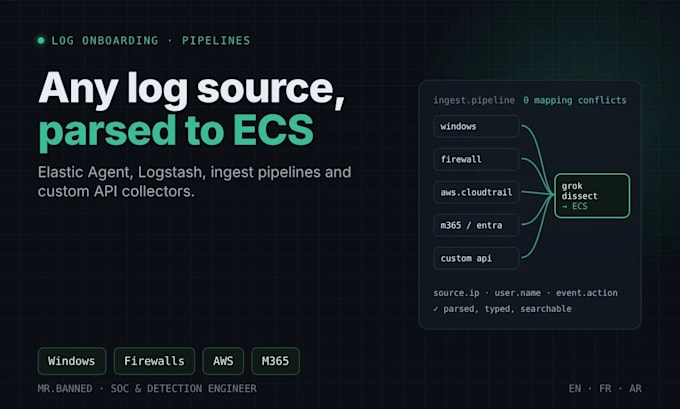
Log che arrivano in Elastic come un unico campo di messaggio illeggibile? O una fonte senza integrazione?
onboardo fonti di log in Elastic per una SOC 24/7: Windows, Linux, firewall, AWS, Microsoft 365, Cloudflare e server web. Li confronto correttamente in modo che i tuoi dashboard e le regole di rilevamento funzionino davvero.
Cosa faccio:
Fonti che ho onboardato: log di eventi di Windows, Linux, firewall, AWS CloudTrail, GuardDuty e VPC Flow Logs, Microsoft 365 e Entra ID, Cloudflare, nginx, strumenti EDR.
Scrivimi la fonte, una riga di log di esempio (dati sensibili rimossi) e la tua versione di Elastic.
Destination Platform:
Altro
Strumenti e piattaforme:
Altro
Traduzione automatica.
Di quale accesso hai bisogno?
Per un audit basta un utente Kibana con accesso in lettura a regole e avvisi. Per distribuire regole serve un ruolo che possa gestire le regole di rilevamento. Non serve mai accesso da superuser.
Quali tipi di regole scrivi?
Query KQL, sequenze EQL per correlazione a più fasi, soglia, nuovi termini, regole ES|QL e di corrispondenza indicatori. Le regole di machine learning richiedono un abbonamento Elastic a pagamento.
Puoi scrivere regole per una specifica minaccia?
Sì. Inviami la tecnica, il report della minaccia o lo scenario d'attacco e i log che raccogli. Ti dico prima se i tuoi dati possono rilevarlo.
Come misuri la riduzione dei falsi positivi?
Confronto i conteggi di allerta per ogni regola nello stesso periodo prima e dopo l'ottimizzazione e elenco ogni modifica che ho fatto, così puoi verificare tu stesso il risultato.
Lavori anche con Wazuh?
Sì: regole e decodificatori Wazuh personalizzati. Inviami il tuo caso d'uso e ti mando un'offerta su misura.
