Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Studente laureato in Informatica
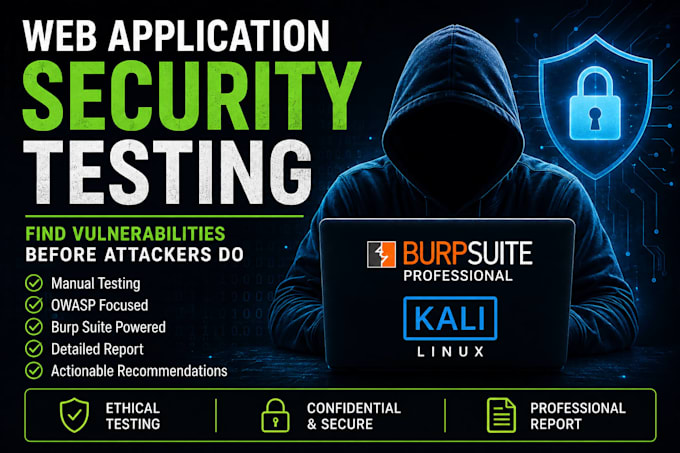
Il tuo sito è sicuro contro gli attacchi web più comuni?
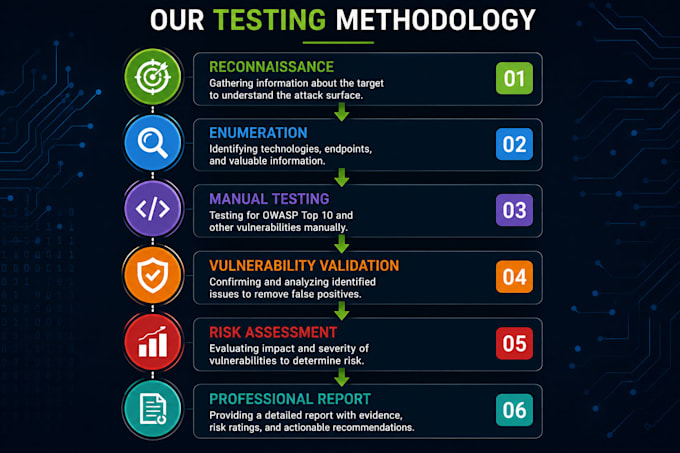
Offro test di sicurezza autorizzati delle applicazioni web per aiutarti a identificare le vulnerabilità prima che gli attaccanti possano sfruttarle.
La mia valutazione si concentra sui rischi OWASP più diffusi e sulle debolezze di sicurezza pratiche, tra cui:
Riceverai risultati chiari con severità, prove dove applicabile, potenziali impatti e raccomandazioni pratiche per la correzione.
Ciò che rende il mio servizio diverso:
IMPORTANTE: Testo solo siti web, applicazioni, API o sistemi di cui sei proprietario o per i quali hai esplicita autorizzazione. Contattami prima di ordinare se il tuo ambito è insolito o richiede test autenticati.
Identifichiamo le vulnerabilità di sicurezza prima che lo facciano i veri attaccanti.
Applicazione di testing:
Applicazione web
Tecnologia di sviluppo:
C/C++
•
Java
•
NoSQL
•
Python
•
SQL
Dispositivo:
PC
Traduzione automatica.
Fai hacking non autorizzato?
No. Eseguo test di sicurezza solo su sistemi di cui sei proprietario o per i quali hai esplicita autorizzazione. L'ambito del test deve essere concordato prima della valutazione.
Cosa devo fornire?
Devi fornire l'URL/applicazione target, l'ambito del test, eventuali account di test autorizzati se necessari e le aree specifiche che vuoi valutare.
Usi Burp Suite?
Sì. Burp Suite può essere usato come parte del processo di test di sicurezza manuale delle applicazioni web, insieme ad altri strumenti di sicurezza appropriati.
Riceverò un rapporto?
Sì. A seconda del pacchetto scelto, riceverai un rapporto di valutazione della sicurezza con risultati, severità, prove dove applicabile, impatto e raccomandazioni di remediation.
Puoi testare un'applicazione protetta da login?
Sì, se il test autenticato è incluso nel pacchetto scelto e fornisci credenziali di test autorizzate.
Puoi testare le API?
Il testing API può essere fornito se l'ambito del pacchetto lo supporta. Contattami prima di ordinare se il tuo progetto consiste principalmente di API.
Puoi rifare il test dopo aver risolto le vulnerabilità?
Sì. Il retesting può essere incluso come servizio aggiuntivo o offerta personalizzata a seconda dell'ambito.