Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere DevSecOps, rafforzamento del server, pfSense e CICD sicuro
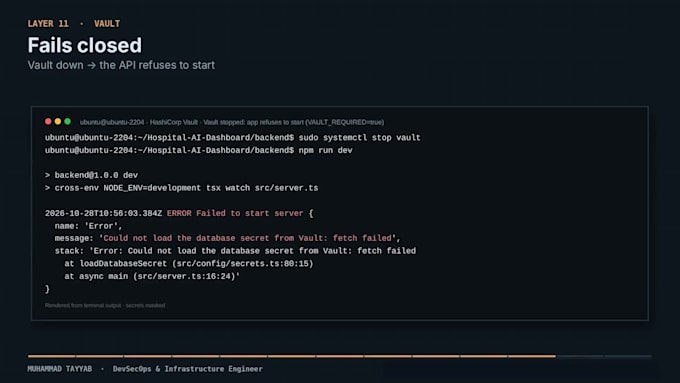
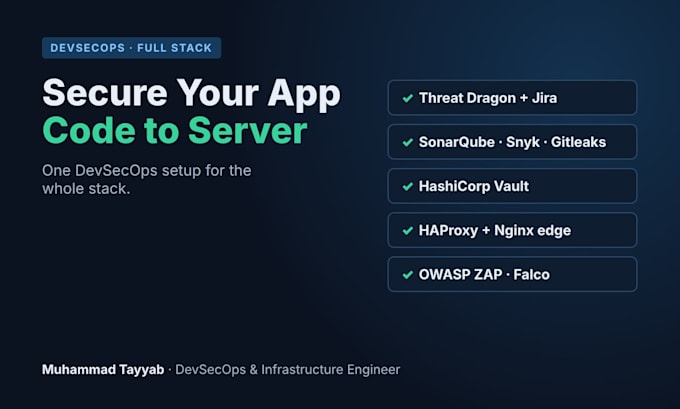
Scanners, bot e segreti trapelati sono il modo più comune in cui le web app vengono hackerate. Metto la tua app in sicurezza end-to-end, dal codice su Git al server su cui gira.
Cosa copro:
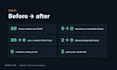
Prova dal mio portfolio: 69 minacce modellate, Snyk da 9 a 0, CVE Trivy 85 a 0, Gitleaks 2 a 0, 13 minacce STRIDE risolte su Kubernetes, e una pipeline DevSecOps a 10 fasi.
Sono un DevSecOps & Infrastruttura Engineer che gestisce server di produzione per un’azienda EdTech.
Scrivimi prima con la tua stack così posso suggerirti il pacchetto giusto.
Strumenti:
Docker
•
GitLab
•
Jenkins
•
GitHub
•
Hashicorp Vault
Framework:
Npm
•
Ansible
Provider Cloud:
Amazon Web Services
•
DigitalOcean
•
VMware Cloud
Linguaggio di programmazione:
Bash
•
JavaScript
•
PHP
•
Python
Expertise:
Installazione
•
Debug
•
Configurazione
Traduzione automatica.
Devo modificare il codice della mia applicazione?
Di solito no. Sposto solo le impostazioni codificate come host del DB e password nelle variabili d'ambiente in modo che la stessa immagine funzioni su qualsiasi server. Eventuali piccole modifiche vengono spiegate e condivise con te.
A cosa serve la scansione di Trivy?
Trivy controlla le tue immagini Docker per vulnerabilità note (CVEs) nel sistema operativo e nelle librerie. Le risolvo cambiando l'immagine di base, aggiornando i pacchetti e rimuovendo strumenti non usati, e ti faccio un report prima/dopo.
Puoi distribuire anche i contenitori sul mio server?
Sì, nel pacchetto Premium. Distribuisco sul tuo VPS o sul server cloud (AWS, DigitalOcean, Hetzner, ecc.), metto Nginx davanti con SSL gratuito e faccio in modo che lo stack si riavvii automaticamente dopo un riavvio.
Ho bisogno di tutti questi strumenti?
No. Inizia con l'Audit di sicurezza per vedere i tuoi reali rischi. Poi suggerisco solo gli strumenti di cui hai bisogno. Tutti gli strumenti che uso sono gratuiti o open-source, quindi non paghi licenze aggiuntive.
Quali piattaforme CI/CD supporti?
GitHub Actions, GitLab CI e Jenkins. I controlli di sicurezza vengono eseguiti ad ogni push, e una build fallisce se viene rileata una fuga di secret o una vulnerabilità critica.