Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Ingegnere DevSecOps, rafforzamento del server, pfSense e CICD sicuro
Sistema operativo:
Linux
Traduzione automatica.
Il processo di rinforzo interromperà il mio sito o app in esecuzione?
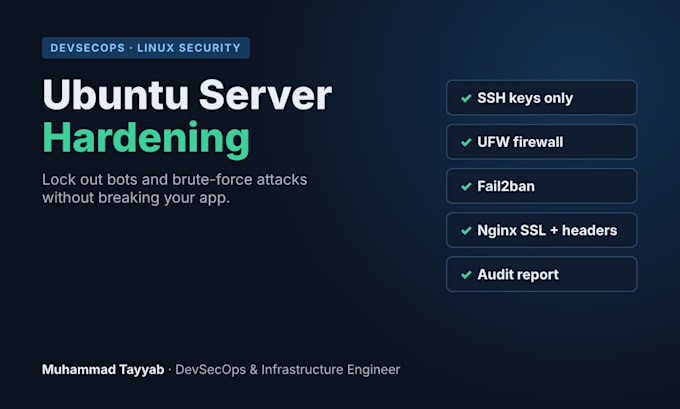
No. Prima verifico quali porte e servizi usa la tua app, faccio un backup o uno snapshot e testo l'accesso SSH in una seconda sessione prima di chiudere qualsiasi cosa. Niente viene bloccato finché la tua app non è confermata funzionante.
Cosa ti serve da me per iniziare?
Indirizzo IP del server, un utente sudo (o accesso temporaneo con chiave SSH), la tua versione di Ubuntu e un elenco di app o porte che devono restare aperte. Condivido una checklist dopo l’ordine e rimuovo il mio accesso quando ho finito.
Lavori su AWS, DigitalOcean o altri provider VPS?
Sì. Qualsiasi server Ubuntu va bene: AWS EC2, DigitalOcean, Hetzner, Linode, Contabo o il tuo server VMware/on-prem. Per i server cloud ricontrollo anche i gruppi di sicurezza e le regole del firewall cloud.