Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Penetration testing e sicurezza web
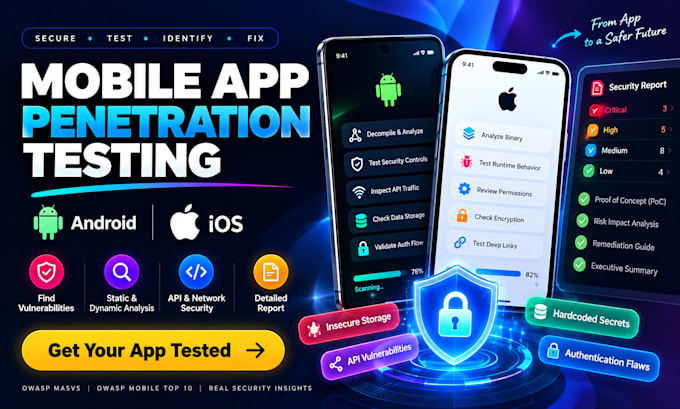
La tua app Android o iOS è sicura prima del lancio, di una grande release o di una submission allo store?
Offro penetration test autorizzati e valutazioni di sicurezza focalizzati su vulnerabilità reali, non solo sui risultati di scanner automatici.
In base al pacchetto, eseguo analisi statiche e dinamiche di file APK/IPA, test di autenticazione e autorizzazione, controlli di archiviazione dati insicura, test di API e sicurezza di rete, revisione di WebView e deep-link, controlli SSL/TLS e certificate-pinning, revisione di crittografia e protezione binaria, e test di business-logic.
Il testing può essere allineato con OWASP MASVS/MASTG e il OWASP Mobile Top 10.
Riceverai un rapporto di sicurezza strutturato con severità delle vulnerabilità, componenti interessati, prove/PoC, impatto e chiare indicazioni di remediation.
Android, iOS, Flutter, React Native e altri stack mobile possono essere valutati a seconda dell'accesso e dell'ambito.
Solo applicazioni autorizzate vengono testate. Contattami prima di ordinare per app complesse, revisione del codice sorgente o test più approfonditi di backend/API.
Provider Cloud:
microsoft azure
Expertise:
Debug
•
Performance
Risorsa di cloud computing:
Route53
•
Gruppi di sicurezza
Traduzione automatica.
Di cosa hai bisogno per iniziare il test di sicurezza dell'app mobile?
Fornisci l'APK o IPA, o un link autorizzato allo store/download, credenziali di test dove applicabile, e una breve descrizione dell'applicazione. Per il testing API, fornisci la documentazione API rilevante, endpoint o dettagli dell'ambiente di test. Devi anche confermare di essere il proprietario dell'applicazione o di averne l'autorizzazione.
Testi sia app Android che iOS?
Sì. Sono supportati penetration test di app mobile Android e iOS. I pacchetti Basic e Standard coprono una piattaforma, mentre il pacchetto Premium copre entrambe le piattaforme entro l'ambito concordato.
Devo fornire il codice sorgente?
No. Un APK o IPA compilato è sufficiente per il test di sicurezza black-box. Il codice sorgente è opzionale e può offrire una copertura più approfondita per analisi di sicurezza a livello di codice e grey-box. Gli attuali venditori di Fiverr specializzati in sicurezza mobile distinguono esplicitamente il testing di app compilate dall'accesso opzionale al codice sorgente.
Effettui sia analisi statica che dinamica?
Sì. L'analisi statica esamina il pacchetto dell'app e la configurazione, mentre il testing dinamico verifica il comportamento dell'app durante l'esecuzione. La profondità esatta dipende dal pacchetto scelto.
Testerai le API usate dalla mia app mobile?
Controlli di sicurezza delle API mobili pertinenti possono essere inclusi nei pacchetti Standard e Premium. Un testing completo di API standalone, grandi inventari di API o test approfonditi di backend potrebbe richiedere un'offerta personalizzata.
Riceverò un rapporto di sicurezza?
Sì. Riceverai un rapporto professionale con risultati confermati, severità, componenti interessati, prove tecniche, impatto e raccomandazioni pratiche di remediation. Il reporting dettagliato con prove, severità e remediation è una caratteristica ricorrente tra gli attuali servizi di mobile pentesting di Fiverr.
Puoi testare applicazioni Flutter o React Native?
Sì. Le app mobili costruite con Flutter, React Native e altri framework comuni possono essere valutate, purché siano disponibili l'accesso al build o al runtime.
Puoi rifare il test dell'app dopo aver risolto le vulnerabilità?
Sì. Un retest di remediation può essere incluso nel pacchetto Premium o aggiunto separatamente per verificare se i problemi precedentemente identificati sono stati risolti.
Usi scanner di sicurezza automatizzati?
Possono essere usati strumenti automatizzati per copertura, ma le scoperte importanti vengono revisionate e validate manualmente dove applicabile. L'obiettivo è ridurre i falsi positivi e fornire risultati di sicurezza azionabili, non solo inoltrare l'output dello scanner.
Puoi garantire che la mia applicazione sia completamente sicura?
Nessuna valutazione di sicurezza può garantire che un'applicazione sia priva di vulnerabilità. Il testing valuta l'ambito, l'ambiente e il periodo di tempo concordati e mira a identificare vulnerabilità significative che devono essere affrontate. Questa formulazione è coerente anche con le pratiche più credibili attualmente su Fiverr in ambito di sicurezza.
