Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD
Sicurezza di rete, OSINT, scripting, automazione e testing di software
Se stai cercando un analisi malware sicura e professionale o un servizio di analisi forense per scoprire come si comporta il codice dannoso, sono specializzato in analisi malware, analisi forense e revisione dei log per aiutarti a rilevare, analizzare e prevenire minacce informatiche.
Cosa offro:
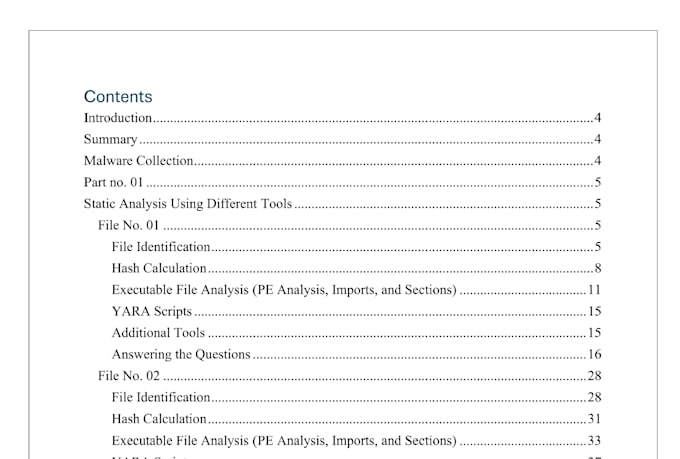
Analisi statica del malware: Utilizzo di strumenti come PEiD, Detect It Easy e IDA per esaminare intestazioni di file, importazioni e stringhe.
Analisi dinamica del malware: Esecuzione in sandbox sicura con Cuckoo Sandbox, Process Monitor e Wireshark per osservare il comportamento reale.
Analisi forense: Ispezione approfondita con strumenti come Ghidra, x64dbg e Volatility per identificare schemi dannosi, comportamenti nascosti e meccanismi di persistenza.
Revisione dei log: Analizza Windows Event Logs, Sysmon Logs e Network Logs per tracciare attività sospette.
Forense della memoria: Esamina dump di RAM con Volatility Framework per trovare codice iniettato o processi nascosti.

Dispositivo:
Desktop
•
Laptop
•
Server
•
Mobile
•
Tablet
Sistema operativo:
Windows
•
Linux
•
Ubuntu