Sfoglia categorie
Esplora
Fiverr Pro
Italiano
$
USD


Traduzione automatica.
La tua app vibe coded è sicura per il lancio? Audito app create con AI per trovare vulnerabilità di sicurezza e le correggo, così non sentirai parlare di una fuga da parte di un cliente.
Sono un ingegnere AI full-stack e CIO che costruisce e protegge app di produzione con Postgres, Next.js e Python, inclusi funzionalità LLM e agent. Leggo il codice e testo la logica, non solo la scansiono.
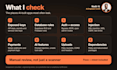
CONTROLLI DI SICUREZZA
REALIZZATO CON
Lovable, Bolt, Base44, Replit, v0, Cursor, Claude Code, Windsurf, Next.js, React, Supabase, Firebase
INCLUSO
Un rapporto con priorità di gravità, correzioni con retest, riepilogo prima/dopo e un controllo a 7 giorni. Ideale per controlli pre-lancio, due diligence per investitori e MVP SaaS.
Mai incollare chiavi API in chat. Non è un penetration test né una certificazione di conformità.
Software Engineer with Web and AI Expertise
Lingue
Traduzione automatica.
Traduzione automatica.
È un test di penetrazione?
No. È una revisione pratica di codice e configurazioni di ciò che più spesso va storto nelle app create con AI: chiavi, autenticazione, regole di accesso al database, gestione degli input e pagamenti. Non è un pen test né una certificazione di conformità.
Fai solo rapporto o anche correzioni?
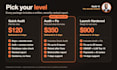
Quick Audit fornisce un rapporto con priorità e indicazioni. Audit + Fix e Launch Sicuro includono le correzioni più un retest. Ricevi un riepilogo prima/dopo di ogni modifica.
Come si differenzia da uno scanner?
Gli scanner individuano pattern noti. Io leggo il codice e testo la logica, che è il punto in cui le app create con AI spesso falliscono: chi può leggere quale riga, cosa può chiamare un utente disconnesso, cosa si fida di un webhook.
Accederai ai miei dati di produzione o ai record dei clienti?
No. Revisiono codice e configurazioni, e testo su staging o su una copia di test. Non ho mai bisogno di dati reali dei clienti.
Revisioni anche le funzionalità AI come chatbot e agent?
Sì. La versione premium include prompt injection, chiamate a strumenti non sicure e scope dei permessi, mappati all'OWASP LLM Top 10. È disponibile come extra su Standard.
Hai bisogno delle mie password o API keys?
No. Aggiungimi come collaboratore o condividi una chiave con scope limitato e revocabile tramite canale sicuro. Qualsiasi chiave esposta dovrebbe essere ruotata, e segnalerò quali sono.
Firmi NDA?
Sì. Sono felice di firmare una prima di condividere il repo.


