Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Amministratore di sistema Linux per server hackerati, OJS e Moodle
Il server è lento, invia spam, mostra link a scommesse o è stato segnalato da Google? Pulire un solo file infetto non basta: gli aggressori lasciano persistenza e il sito si reinfetta a breve.
Io rispondo agli incidenti nel modo in cui lo farei per la mia flotta:
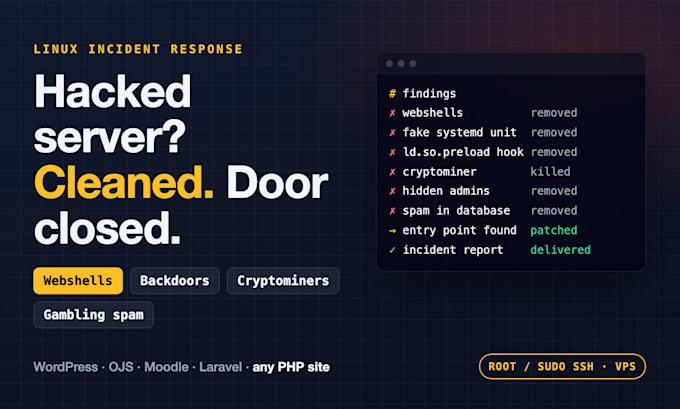
- Trovo webshell e backdoor su tutti i siti, non solo WordPress (OJS, Moodle, Laravel, PHP personalizzato)
- Rimuovo spam di scommesse/SEO inserito nei file E nel database
- Cerco persistence a livello di root: servizi finti di systemd, cron dannoso, ld.so.preload, gsocket, cryptominers
- Rimuovo account admin nascosti
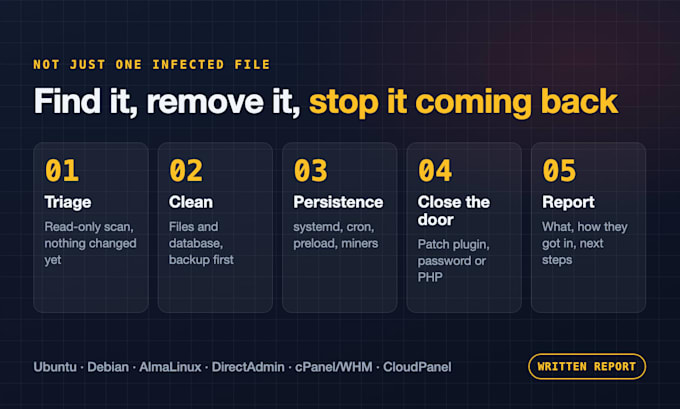
- Individuo e chiudo l'entry point (plugin obsoleto, password debole, vecchio PHP aggiornato a PHP 8.0 - 8.5 patchato)
Riceverai un rapporto di incidente scritto: cosa è stato trovato, cosa è stato rimosso, come sono entrati e cosa cambiare.
IMPORTANTE: è richiesto accesso SSH root o sudo (VPS, server dedicato o cloud). L'hosting condiviso non è supportato.
Non sei sicuro di quanto sia grave? Inizia con il triage di base - non vengono apportate modifiche al tuo server.
Sistema operativo:
Linux
Traduzione automatica.
Lavori su hosting condiviso?
Non supportato. La persistenza a livello di root (systemd, cron, ld.so.preload) non può essere verificata senza accesso root o SSH con sudo.
Il mio sito andrà offline?
La pulizia è eseguita in live con backup eseguiti prima. Qualsiasi passaggio rischioso viene discusso con te prima che lo faccia.
Garantisci nessuna reinfezione?
Rimuovo ciò che trovo e chiudo l'entry point che trovo; Premium include 7 giorni di monitoraggio. Nessun venditore onesto può garantire che un server non venga più hackerato.
Fai prima un backup?
Sempre, e la posizione di backup è riportata nel rapporto.