Sfoglia categorie
Italiano
$
USD
Connettiti alla tua IA
Studente di Backend e DevSecOps, PHP, Python, GitHub Actions
Chiavi API trapelate e librerie vulnerabili sono tra i modi più comuni in cui i progetti vengono hackerati. Aggiungerò controlli di sicurezza automatici al tuo workflow di GitHub Actions in modo che i problemi vengano rilevati prima che raggiungano il ramo principale.
Cosa posso aggiungere:
- Gitleaks: blocca commit contenenti password, token o chiavi API
- Semgrep: esamina il tuo codice per bug di sicurezza come SQL injection o eval non sicuro
- Trivy: controlla le dipendenze per vulnerabilità note e genera un SBOM
- Actions fissate per SHA, così il tuo workflow non può essere modificato da aggiornamenti di terze parti
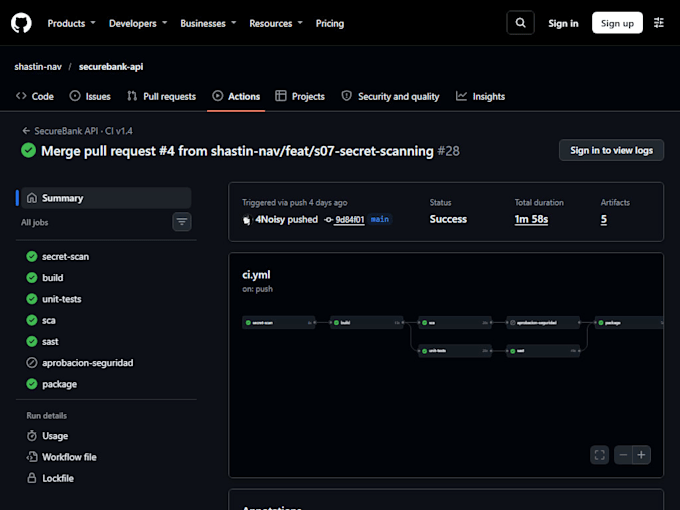
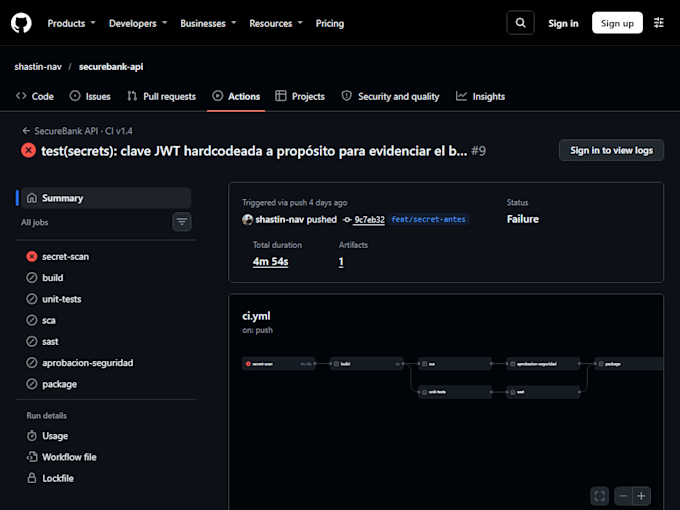
Ho già costruito questo tipo di pipeline in un progetto universitario, dove ha bloccato una chiave hardcoded e una libreria vulnerabile prima del merge. Puoi vederlo nel mio portfolio.
Lavoro con repository Python, PHP, JavaScript e Java su GitHub.
Per favore mandami un messaggio prima di ordinare così posso controllare il tuo repo e confermare cosa è adatto.


Strumenti:
Docker
•
GitHub
•
Gradle
Framework:
Terraform
Provider Cloud:
Amazon Web Services
•
Altro
Linguaggio di programmazione:
Java
•
JavaScript
•
PHP
•
Python
Expertise:
Installazione
•
Debug
•
Configurazione
Traduzione automatica.
Hai bisogno di accesso al mio repository?
Sì. Puoi aggiungermi come collaboratore, oppure posso inviarti i file di workflow e i passaggi così li aggiungi tu.
Questo interromperà il mio attuale workflow?
Aggiungo i controlli su un ramo separato e tramite pull request, così puoi rivedere tutto prima di unire.
E se la scansione rileva molti problemi?
Lascio che segnali prima i risultati e ti dico quali sono reali e urgenti. Sistemare il codice non è incluso, ma ne possiamo parlare.
Lavori con GitLab o Bitbucket?
No, solo GitHub Actions per ora.